Czym są szanse w zarządzaniu ryzykiem?
Szanse w zarządzaniu ryzykiem to potencjalne pozytywne skutki niepewności, które mogą pomóc organizacji osiągnąć zakładane cele lub je przekroczyć. Zarządzanie nimi obejmuje identyfikację szans, ocenę możliwych korzyści, wybór działań zwiększających prawdopodobieństwo ich wykorzystania oraz monitorowanie rezultatów.
Czy ryzyko zawsze oznacza zagrożenie? W języku większości organizacji tak, a rejestry ryzyka są w praktyce spisem tego, co może pójść źle. Ten nawyk zarządzanie ryzykiem odziedziczyło po ubezpieczeniach, gdzie nikt nie pyta o korzystny przebieg pożaru. Współczesne standardy mierzą niepewność względem celów organizacji, od których może ją oddalić albo do nich przybliżyć.
Spór o słowa: czy ryzyko pozytywne i szanse w zarządzaniu ryzykiem oznaczają to samo?
Określenie „ryzyko pozytywne” trafiło do słownika zarządzania ryzykiem głównie z zarządzania projektami. Przewodnik PMBOK traktuje ryzyko jako pojęcie nadrzędne, a „ryzyko pozytywne” jest w nim nazwą korzystnej strony niepewności. Po polsku brzmi to niemal jak oksymoron.
W tym artykule ryzyko oznacza niepewność wpływającą na cele, natomiast zagrożenie i szansa to dwa kierunki tego wpływu. Zagrożenie może się zmaterializować bez względu na to, co zrobi organizacja, podczas gdy szansę zwykle trzeba aktywnie wykorzystać, często w ograniczonym czasie i kosztem nowej ekspozycji na ryzyko. Zmaterializowane zagrożenie zostawia też ślad w rejestrze incydentów, a niewykorzystana szansa nie zostawia żadnego. Nikt nie prowadzi postępowania wyjaśniającego w sprawie przychodu, którego firma nie osiągnęła.
| Cecha | Zagrożenie | Szansa |
| Wpływ na cele | Oddala od celu | Przybliża do celu lub pozwala go przekroczyć |
| Rola działania organizacji | Może się zmaterializować bez udziału organizacji | Zwykle wymaga aktywnego działania |
| Czas | Ekspozycja trwa, dopóki istnieje przyczyna | Często ograniczone okno czasowe |
| Koszt reakcji | Koszt ograniczania ryzyka | Koszt wykorzystania, który tworzy nowe ryzyka |
| Widoczność skutków | Incydenty, straty, ustalenia audytu | Utracone korzyści zwykle pozostają niewidoczne |
| Strategie reakcji | Unikanie, ograniczanie, przeniesienie, akceptacja | Wykorzystanie, wzmocnienie, współdzielenie, akceptacja |
Wpływ niepewności na cele: jak ISO 31000 podchodzi do ryzyka i szans?
Norma ISO 31000:2018 definiuje ryzyko jako wpływ niepewności na cele. Uwaga do definicji precyzuje, że wpływ to odchylenie od oczekiwań, pozytywne, negatywne albo jedno i drugie.
Kierunek wpływu zależy od celów, co dobrze widać na przykładzie umocnienia złotego: eksporter rozliczający sprzedaż w euro traci na marży, a firma importująca komponenty i sprzedająca w kraju obniża koszty. Niepewność jest dla obu ta sama, a o jej kierunku decydują cele każdej z firm. Norma wskazuje też, że celem zarządzania ryzykiem jest tworzenie i ochrona wartości, a opisany w niej proces jest wspólny dla obu kierunków niepewności.
Koszt nadmiernej ostrożności: dlaczego zarządzać zarówno zagrożeniami, jak i szansami?
Organizacja, która analizuje wyłącznie zagrożenia, zwykle dochodzi do wniosku, że bezpieczniej jest niczego nie zmieniać. Odłożenie projektu czy pozostanie przy starzejącym się, ale znanym dostawcy wyglądają wtedy jak rozsądna ostrożność, choć bywają droższe niż straty, przed którymi miały chronić.
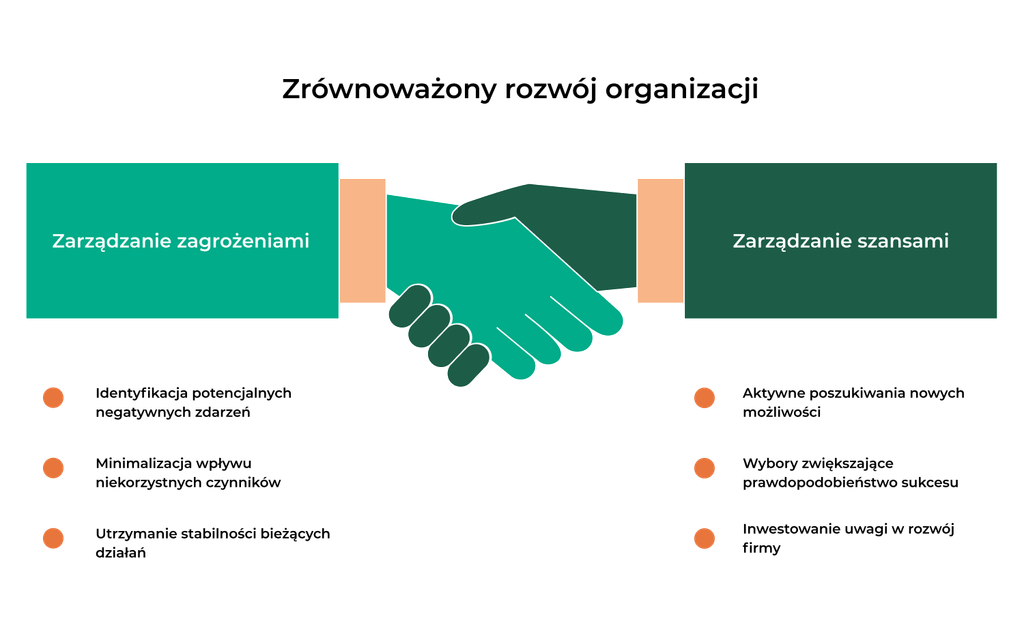
Drugi argument dotyczy zasobów. Budżet i uwaga kierownictwa to te same zasoby, których wymagają ograniczanie zagrożeń i wykorzystanie szans, a porównać oba rodzaje wydatków można tylko w jednym procesie. Uwzględnianie szans w zarządzaniu ryzykiem nie polega przy tym na eliminowaniu niepewności. Chodzi o świadome decyzje, które zwiększają prawdopodobieństwo korzystnych rezultatów.
Od ochrony do tworzenia wartości: jak szanse wpisują się w Enterprise Risk Management (ERM)?
Gdy w 2004 roku COSO opublikowało pierwsze ramy zarządzania ryzykiem korporacyjnym (Enterprise Risk Management, ERM), zdarzenia o wpływie negatywnym nazwano w nich ryzykami, a o wpływie pozytywnym szansami. Szanse kierowano z powrotem do procesu ustalania strategii i celów, natomiast ocena ryzyka nieodłącznego (inherentnego, inherent risk) i szczątkowego (rezydualnego, residual risk) dotyczyła zdarzeń negatywnych. Więcej o tych ryzykach przeczytasz w naszym artykule: Ryzyko inherentne i ryzyko rezydualne – jak poziomy ryzyka wpływają na decyzje w organizacji
Ramy z 2017 roku, Enterprise Risk Management: Integrating with Strategy and Performance, wiążą ERM ze strategią i tworzeniem, zachowaniem oraz realizacją wartości. Szanse i ryzyka analizuje się w nich razem, ponieważ ta sama decyzja strategiczna zwykle niesie jedne i drugie. Enterprise Risk Management – skuteczne i kompleksowe zarządzanie ryzykiem
Ta sama zmiana, dwa skutki: skąd mogą wynikać szanse dla organizacji?
Szanse najczęściej wynikają z tej samej zmiany technologicznej, regulacyjnej, rynkowej czy politycznej, którą organizacja odnotowała już w rejestrze jako zagrożenie.
Dobrym przykładem jest Krajowy System e-Faktur, obowiązkowy od 1 lutego 2026 roku dla firm o sprzedaży w 2024 roku powyżej 200 mln zł brutto, a od 1 kwietnia dla większości pozostałych przedsiębiorców. W rejestrach KSeF figurował głównie jako zagrożenie, związane z kosztami i terminami wdrożenia. Część firm wykorzystała jednak to wdrożenie do automatyzacji obiegu faktur zakupowych, ponieważ dane w ustrukturyzowanej formie można przetwarzać bez ręcznego przepisywania.
Podobnie działają inwestycje w zgodność z dyrektywą NIS2. Podmioty objęte regulacją muszą coraz dokładniej weryfikować bezpieczeństwo swoich dostawców, więc udokumentowany poziom zabezpieczeń staje się argumentem w przetargach. Dowiedz się więcej z artykułu: NIS2 a bezpieczeństwo łańcucha dostaw, czyli jesteś tak bezpieczny, jak Twój najsłabszy dostawca
Inne pytania, inne odpowiedzi: jak identyfikować szanse w procesie zarządzania ryzykiem?
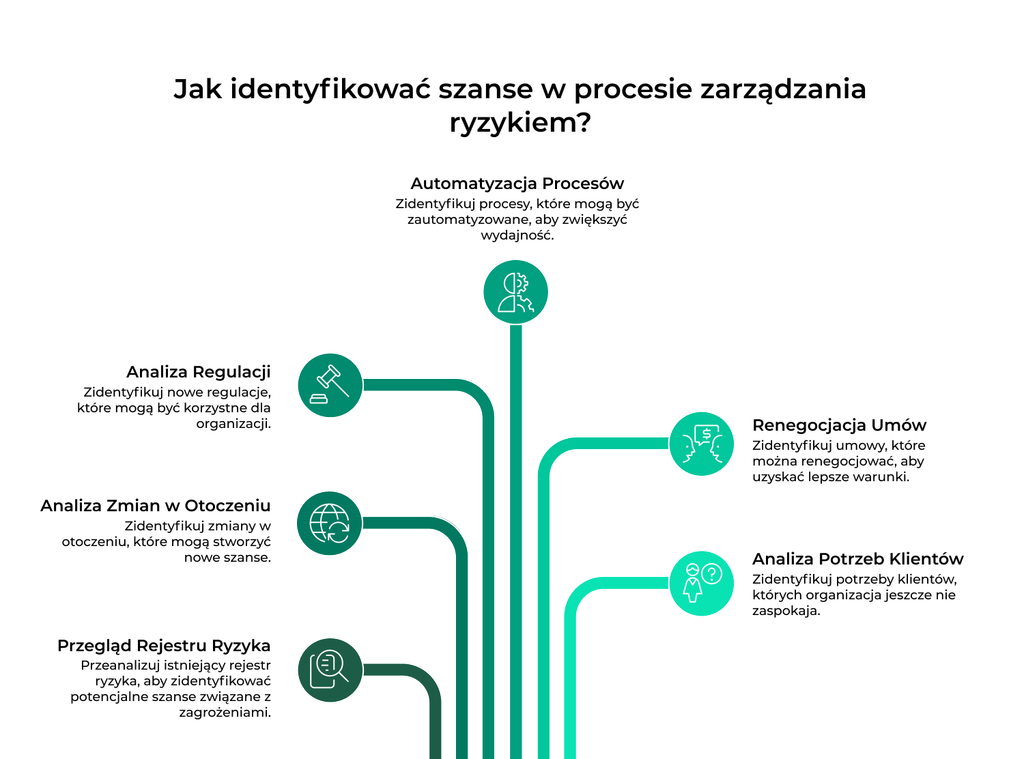
Warsztat ryzyka prowadzony według utartego scenariusza przynosi zwykle długą listę zagrożeń i kilka ogólnikowych szans dopisanych pod koniec. Szanse wymagają innych pytań, a często także innej okazji, jak przegląd strategii czy analiza trendów. Najtańszą metodą jest przegląd istniejącego rejestru: przy każdym zagrożeniu można zapytać, czy ta sama niepewność nie ma korzystnej strony.
Pytania pomocne w identyfikacji szans:
- Która zmiana w otoczeniu pozwoliłaby osiągnąć cel szybciej lub taniej?
- Która nowa regulacja będzie kosztowniejsza dla konkurencji niż dla organizacji?
- Jaką pracę wykonywaną dziś ręcznie mogłoby przejąć narzędzie?
- Którą umowę organizacja renegocjowałaby, gdyby pozwoliła na to sytuacja rynkowa?
- O co pytają klienci, czego organizacja jeszcze nie oferuje?
Więcej niż hasło: jak formułować szanse w zarządzaniu ryzykiem i powiązać je z celami strategicznymi?
Wpis „rozwój AI” pojawia się w rejestrach szans zaskakująco często, choć trudno go ocenić, a jeszcze trudniej przypisać mu właściciela. Jest to nazwa trendu, a nie opis szansy.
Porządek pomaga zaprowadzić trzyczęściowy opis zaproponowany przez Davida Hillsona: pewna przyczyna, niepewne zdarzenie i jego wpływ na określony cel. Wpis o AI mógłby wówczas brzmieć tak: ponieważ modele klasyfikacji dokumentów radzą sobie już z językiem polskich umów (przyczyna), organizacja może w ciągu dwóch kwartałów zautomatyzować wstępny przegląd umów z dostawcami (zdarzenie), co skróciłoby czas weryfikacji i pozwoliło działowi prawnemu nadrobić zaległości (wpływ na cel).
Powiązanie z konkretnym celem strategicznym, operacyjnym, finansowym lub projektowym jest warunkiem wpisu do rejestru. Jeśli nikt nie potrafi go wskazać, miejsce danej możliwości jest w rejestrze pomysłów. Cel wyznacza też później wskaźniki realizacji korzyści.
Prawdopodobieństwo i korzyść: jak oceniać szanse w zarządzaniu ryzykiem i zbudować macierz ich oceny?
Szanse w zarządzaniu ryzykiem ocenia się w tych samych dwóch wymiarach co zagrożenie: prawdopodobieństwa i skali wpływu na cele, przy czym korzyść może mieć charakter finansowy, strategiczny, operacyjny, reputacyjny, technologiczny lub regulacyjny. Do oceny dochodzą nakład, czas potrzebny do osiągnięcia korzyści i ryzyka związane z działaniem. Przy większych decyzjach pomocna jest analiza scenariuszowa, która zestawia możliwe straty i korzyści w kilku wariantach rozwoju sytuacji.
Macierz oceny szans buduje się zwykle jako lustrzane odbicie macierzy zagrożeń, w układzie 5 × 5. Osie mogą być symetryczne, jednak skal nie należy przenosić bez zmian. Większość organizacji inaczej waży milion złotych zyskany i milion złotych stracony, dlatego skalę korzyści kalibruje się osobno, względem celów i apetytu na ryzyko. Sama macierz szereguje szanse, ale nie uwzględnia kosztu ich wykorzystania.
| Prawdopodobieństwo / potencjalna korzyść | 1 (marginalna) | 2 (niewielka) | 3 (umiarkowana) | 4 (znacząca) | 5 (kluczowa) |
| 5 (niemal pewne) | 5 | 10 | 15 | 20 | 25 |
| 4 (prawdopodobne) | 4 | 8 | 12 | 16 | 20 |
| 3 (możliwe) | 3 | 6 | 9 | 12 | 15 |
| 2 (mało prawdopodobne) | 2 | 4 | 6 | 8 | 10 |
| 1 (rzadkie) | 1 | 2 | 3 | 4 | 5 |
Przykładowa interpretacja: 1–4 – akceptacja i obserwacja; 5–12 – analiza kosztów i korzyści; 15–25 – szansa priorytetowa, wymagająca decyzji kierownictwa.
Nie każda okazja jest warta zachodu: jak priorytetyzować zidentyfikowane szanse?
Nie każda szansa musi czy powinna być realizowana. Priorytetyzacja polega na porównaniu potencjalnej wartości z kosztem, zasobami i ryzykami, które powstaną przy wykorzystaniu szansy, z uwzględnieniem zgodności ze strategią i tego, czy okno czasowe nie zamknie się, zanim organizacja będzie gotowa działać. Decyzję o rezygnacji organizacja powinna zapisać wraz z uzasadnieniem, aby przy następnym przeglądzie dało się ocenić jej trafność.
Cztery odpowiedzi na okazję: jakie strategie reakcji na szanse może zastosować organizacja?
Wybór strategii wynika z wagi, jaką organizacja przypisuje danej korzyści, oraz z tego, czy może ją osiągnąć samodzielnie. W zarządzaniu projektami wyróżnia się cztery podstawowe odpowiedzi, sprawdzające się także na poziomie całej organizacji; przewodnik PMBOK dodaje do nich piątą, eskalację, omówioną w części o roli zarządu.
| Strategia | Kiedy stosować | Przykład |
| Wykorzystanie (exploit) | Korzyść jest istotna dla celów strategicznych, a organizacja ma zasoby, by zapewnić jej realizację | Wyodrębnienie zespołu i budżetu na automatyzację przeglądu umów |
| Wzmocnienie (enhance) | Szansa jest wartościowa, ale zależy od czynników, na które organizacja ma tylko częściowy wpływ | Dodatkowe zasoby na szybsze wdrożenie usługi, aby zwiększyć szansę jej przyjęcia przez rynek |
| Współdzielenie (share) | Organizacji brakuje kompetencji, zasobów lub dostępu do rynku | Konsorcjum z partnerem w przetargu, którego firma nie wygrałaby samodzielnie |
| Akceptacja (accept) | Korzyść jest niewielka lub koszt działania przewyższa oczekiwaną wartość | Przyjęcie niższej ceny, jeśli dostawca sam ją zaproponuje, bez prowadzenia negocjacji |
Cena okazji: jak wykorzystanie szansy generuje nowe ryzyka i jaką rolę odgrywa apetyt na ryzyko?
Szybkie wdrożenie narzędzi AI może w ciągu kilku miesięcy podnieść produktywność zespołów, jednak tworzy zarazem ekspozycję prawną, operacyjną i w obszarze bezpieczeństwa. Ryzyka prawne wynikają z przepisów o ochronie danych i z rozporządzenia (UE) 2024/1689 w sprawie sztucznej inteligencji (AI Act), operacyjne z pewnych siebie błędów modeli, a ryzyka bezpieczeństwa z wklejania dokumentów wewnętrznych do zewnętrznych narzędzi. Podobnie wejście na nowy rynek przynosi przychody i nowe wymagania regulacyjne, a automatyzacja obniża koszty, ale zwiększa zależność od technologii. Szansa trafiająca do rejestru powinna więc być powiązana z zagrożeniami, które wygeneruje.
W tym miejscu znaczenia nabiera apetyt na ryzyko.
Deklaracje apetytu na ryzyko opisują zwykle dopuszczalne straty, a rzadko to, ile niepewności organizacja zaakceptuje w zamian za korzyści. Profil apetytu może dopuszczać śmiałe eksperymenty w produktach spoza podstawowej działalności, umiarkowaną ekspozycję przy wejściu na nowe rynki i niemal zerowy apetyt w obszarze zgodności regulacyjnej.
Od pomysłu do wpisu: jak dokumentować szanse w rejestrze ryzyka?
Szanse w zarządzaniu ryzykiem można dokumentować w rejestrze ryzyka razem z zagrożeniami albo w osobnym, powiązanym rejestrze. W obu przypadkach wpis obejmuje trzyczęściowy opis, powiązany cel, korzyść, prawdopodobieństwo, właściciela, działania, terminy, wskaźniki i powiązane zagrożenia. Wybór zależy głównie od sposobu raportowania i od tego, czy szanse mają być oceniane na tej samej macierzy co zagrożenia.
| ID | Typ | Opis | Cel | Ocena (P × W) | Właściciel | Działania i termin | Wskaźnik | Powiązania |
| S-01 | Szansa | Automatyzacja wstępnego przeglądu umów z dostawcami dzięki klasyfikacji dokumentów | Skrócenie cyklu zawierania umów | 4 × 4 | Dyrektor działu prawnego | Pilotaż do końca II kwartału | Średni czas przeglądu umowy (KPI) | Z-07, Z-08 |
| Z-07 | Zagrożenie | Przekazanie poufnych danych umownych do zewnętrznego narzędzia AI | Ochrona informacji | 3 × 4 | CISO | Zasady korzystania z narzędzi AI, narzędzie uruchomione w infrastrukturze organizacji | Liczba incydentów ujawnienia danych (KRI) | S-01 |
| Z-08 | Zagrożenie | Błędna klasyfikacja umowy wysokiego ryzyka jako standardowej | Zgodność umów z polityką zakupową | 2 × 5 | Kierownik ds. zakupów | Kontrola próbkowa 10% umów | Odsetek błędów w próbie (KRI) | S-01 |
Zamykające się okno: jak monitorować realizację szans za pomocą KRI i KPI?
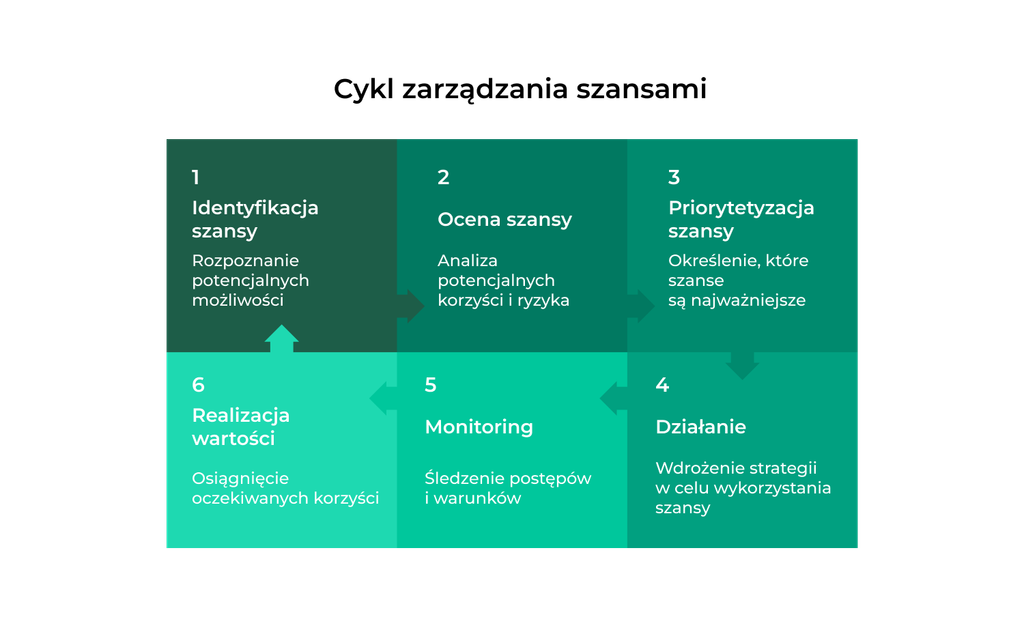
Identyfikacja → Ocena → Priorytetyzacja → Działanie → Monitoring → Realizacja wartości
Ocena szansy dezaktualizuje się zwykle szybciej niż ocena zagrożenia, ponieważ jej okno czasowe przesuwa się wraz z otoczeniem. Kluczowe wskaźniki ryzyka (key risk indicators, KRI) sygnalizują, czy warunki umożliwiające szansę nadal się utrzymują. Zapowiedź wejścia konkurenta w ten sam segment oznacza, że okno się zawęża. Kluczowe wskaźniki efektywności (key performance indicators, KPI) pokazują z kolei, czy działania prowadzą do oczekiwanej wartości, na przykład czy skrócił się czas przeglądu umowy.
Szansa opisana wyłącznie w prezentacji strategicznej nie ma właściciela ani terminu realizacji. Wpis w rejestrze powinien dlatego zawierać datę przeglądu realizacji korzyści oraz z góry określony warunek, przy którym organizacja rezygnuje z dalszych działań.
Niewykorzystane okazje: jaka jest rola zarządu i właścicieli ryzyka w zarządzaniu szansami?
Utracone szanse nie trafiają do rejestru incydentów ani do raportów z kontroli, dlatego pytanie o nie musi paść na poziomie zarządu, na przykład przez wymóg, by przegląd strategii wymieniał rozważone i odrzucone możliwości. Zarząd określa też apetyt na ryzyko, a więc granice, w jakich organizacja może zabiegać o korzyści.
Kto odpowiada za konkretną szansę? Jej właściciel pracuje zwykle w jednostce biznesowej, w której powstaje korzyść i znajdują się potrzebne zasoby. Funkcja zarządzania ryzykiem dba o spójność metod i kwestionuje zbyt optymistyczne założenia. Gdy szansa wykracza poza uprawnienia właściciela, przekazuje on decyzję na wyższy szczebel, co w zarządzaniu projektami nazywa się eskalacją.
Od AI po automatyzację kontroli: jakie są przykłady szans w zarządzaniu ryzykiem?
Poniższa tabela pokazuje przykłady szans w zarządzaniu ryzykiem: każde zdarzenie może przynieść stratę albo korzyść, zależnie od sposobu zarządzania nim.
| Zdarzenie / zmiana | Potencjalna szansa | Potencjalna korzyść | Powiązane zagrożenie |
| Rozwój AI | Automatyzacja procesów | Wzrost produktywności | Błędne decyzje i niezgodność z przepisami |
| Nowa regulacja | Dostosowanie wcześniejsze niż u konkurencji | Przewaga nad mniej przygotowanymi konkurentami | Koszty dostosowania |
| Wzmocnienie cyberbezpieczeństwa | Udokumentowany poziom zabezpieczeń | Argument w rozmowach z klientami z sektorów regulowanych | Koszty i obciążenie zespołów |
| Zmiana dostawcy | Renegocjacja warunków lub wybór lepszego partnera | Niższe koszty i lepsza jakość usług | Ryzyko migracji |
| Migracja do chmury | Elastyczna infrastruktura | Skalowalność i szybszy rozwój usług | Nowe ryzyka cyberbezpieczeństwa |
| Wejście na nowy rynek | Dostęp do nowych klientów | Nowe źródła przychodów | Ryzyko regulacyjne i finansowe |
| Zmiana organizacyjna | Uproszczenie struktury decyzyjnej | Szybsze decyzje | Utrata wiedzy i odejścia kluczowych pracowników |
| Automatyzacja kontroli | Testowanie całej populacji zamiast próby | Niższy koszt i większa skuteczność kontroli | Błędna konfiguracja |
Dobrze widać to na przykładzie automatyzacji kontroli. Automatyczne testowanie obejmuje całą populację transakcji, podczas gdy test ręczny opiera się zwykle na próbie. Błędnie skonfigurowana reguła powtarza jednak ten sam błąd przy każdym teście, a raporty długo pokazują pozytywne wyniki. Zarządzanie tą szansą wymaga więc przeglądu reguł przed wdrożeniem i okresowej weryfikacji wyników na próbie.
Jeden proces, dwa kierunki: jak platforma GRC wspiera zarządzanie ryzykami i szansami?
Szanse w zarządzaniu ryzykiem mogą być prowadzone w arkuszu obok systemu GRC i są zwykle oceniane według innych zasad niż zagrożenia i rzadko trafiają do tego samego raportu dla kierownictwa. Platforma GRC pozwala objąć zagrożenia i szanse jednym procesem, od identyfikacji po raportowanie.
Tak jest w AdaptiveGRC. Obok rejestru ryzyka platforma udostępnia rejestr szans zbudowany według tego samego modelu. Każda szansa ma przypisanego właściciela, a do oceny służy osobna macierz 5 × 5, dzięki której szanse można monitorować niezależnie od zagrożeń, choć oba rejestry pozostają w jednym systemie. Dzięki utrzymywaniu odrębnego rejestru można także pokazać szanse na macierzy (heatmapie), co pozwala na wizualizację szans wg. ich poziomu wpływu na organizację.
Dzięki temu organizacja zyskuje pełniejszy obraz zarówno zagrożeń, jak i możliwości biznesowych, co ułatwia podejmowanie trafnych decyzji. Dowiedz się, jak działa moduł Zarządzania Ryzykiem w AdaptiveGRC i zobacz, jak skutecznie identyfikować, oceniać oraz monitorować ryzyka w jednym systemie: Zarządzanie Ryzykiem.
Podsumowanie: co zmienia uwzględnienie szans w zarządzaniu ryzykiem?
Uwzględnienie szans w zarządzaniu ryzykiem nie wymaga budowania nowego procesu, ponieważ ISO 31000 i ERM przewidują jeden proces dla zagrożeń i szans. Wymaga natomiast innych pytań, precyzyjnych opisów i powiązania każdej szansy z ryzykami, które wygeneruje. W organizacji o dojrzałej kulturze zarządzania ryzykiem pełni ono, obok funkcji ochronnej, rolę wsparcia decyzji i narzędzia tworzenia wartości.