Kontrola wewnętrzna pomaga ograniczać ryzyko, ale nie eliminuje go całkowicie. Każdy system kontroli wewnętrznej ma swoje naturalne ograniczenia, dlatego skuteczność kontroli wewnętrznej zależy nie tylko od jakości mechanizmów kontrolnych, lecz także od ich regularnego monitorowania, testowania i doskonalenia.
Dlaczego nawet najlepszy system kontroli nie eliminuje całkowicie ryzyka?
Kontrola wewnętrzna jest jednym z podstawowych narzędzi wspierających organizację w osiąganiu celów operacyjnych, finansowych i regulacyjnych. Pomaga ograniczać ryzyko, zwiększa przejrzystość procesów i wspiera zgodność z obowiązującymi przepisami.
Nie oznacza to jednak, że nawet najbardziej rozbudowany system kontroli wewnętrznej gwarantuje pełne bezpieczeństwo. Każda organizacja działa w warunkach niepewności, a skuteczność kontroli zależy od ludzi, procesów, technologii oraz jakości podejmowanych decyzji.
Dlatego celem kontroli wewnętrznej nie jest zapewnienie absolutnej, lecz racjonalnej pewności w zakresie osiągnięcia celów organizacji. Oznacza to ograniczanie ryzyka do akceptowalnego poziomu, przy jednoczesnym uwzględnieniu kosztów wdrożenia i utrzymania mechanizmów kontrolnych.
Założenie to wynika bezpośrednio z modelu COSO. Internal Control – Integrated Framework wskazuje racjonalną pewność jako cel systemu kontroli wewnętrznej i pozostaje jedną z najczęściej stosowanych ram w tym obszarze. To rozróżnienie ma praktyczne znaczenie w komunikacji z zarządem: incydent, do którego dochodzi mimo działających kontroli, może być materializacją ryzyka rezydualnego zaakceptowanego na etapie projektowania systemu. Warto jasno opisać tę różnicę w dokumentacji, zanim stanie się przedmiotem dyskusji.
Jakie są ograniczenia kontroli wewnętrznej?
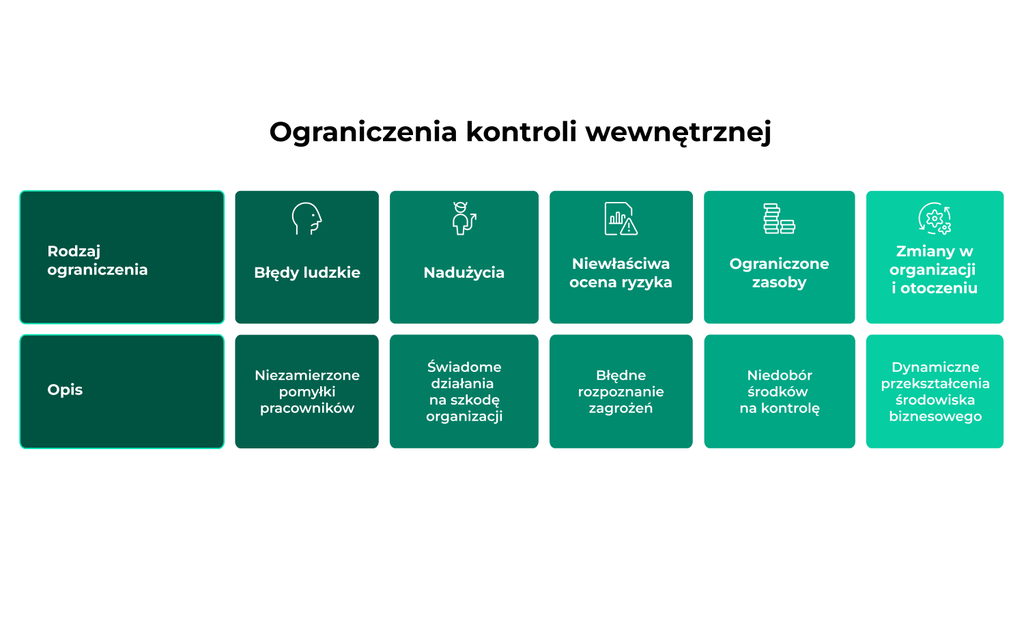
Ograniczenia kontroli wewnętrznej mogą wynikać zarówno z niezamierzonych błędów, jak i ze świadomych działań ludzi. W praktyce najczęściej dotyczą błędów ludzkich, nadużyć, niewłaściwej oceny ryzyka, ograniczonych zasobów oraz zmian zachodzących w organizacji i jej otoczeniu.
Błąd ludzki jako nieuniknione ryzyko
Błąd ludzki pozostaje jednym z najczęstszych ograniczeń kontroli wewnętrznej. Może wynikać z niewiedzy, nieuwagi, przemęczenia, presji czasu lub błędnej interpretacji procedur.
Szczególnie podatne na pomyłki są kontrole wykonywane ręcznie oraz powtarzalne czynności realizowane w dużej skali. W takich sytuacjach formalne istnienie systemu kontroli wewnętrznej nie zawsze oznacza jego rzeczywistą skuteczność.
Ryzyko błędów można jednak ograniczać poprzez szkolenia, standaryzację procesów, odpowiednie przekazywanie obowiązków oraz automatyzację kontroli.
Nadużycia i zmowa pracowników
Znacznie trudniejszym wyzwaniem są sytuacje, w których pracownicy świadomie obchodzą obowiązujące procedury.
Takie nadużycia mogą obejmować manipulowanie dokumentacją, zatwierdzanie nieuprawnionych transakcji czy świadome pomijanie wymaganych etapów procesu. Szczególnym zagrożeniem jest zmowa pracowników. Nawet dobrze zaprojektowane mechanizmy kontrolne mogą zostać osłabione, jeśli kilka osób współpracuje w celu obejścia obowiązujących zasad.
Skalę problemu potwierdza raport ACFE Occupational Fraud 2026, oparty na 2402 sprawach ze 143 krajów. Ponad połowa analizowanych nadużyć wiązała się z brakiem kontroli lub obejściem istniejących mechanizmów. Mediana czasu trwania schematu przed wykryciem wyniosła 12 miesięcy, a straty rosły wraz z czasem jego trwania – od 40 tys. dolarów (w sprawach wykrytych w ciągu pół roku) do ponad 1,1 mln dolarów (przy schematach trwających powyżej pięciu lat).
Dlatego system kontroli wewnętrznej powinien obejmować zarówno kontrole zapobiegawcze, jak i mechanizmy umożliwiające szybkie wykrywanie nieprawidłowości.
Obchodzenie kontroli przez kierownictwo
Jednym z najtrudniejszych do ograniczenia zagrożeń jest obchodzenie systemu kontroli wewnętrznej przez kierownictwo, określane również mianem „management override”.
Osoby zarządzające posiadają często uprawnienia pozwalające na zatwierdzanie wyjątków, zmianę parametrów systemów lub modyfikację procesu. Jeżeli działania te nie podlegają odpowiedniemu nadzorowi, standardowe mechanizmy kontrolne mogą okazać się niewystarczające.
Z tego względu organizacje powinny stosować niezależny nadzór, prowadzić rejestry odstępstw od procedur oraz zapewnić odpowiednią rolę audytu wewnętrznego i komitetów audytowych.
Ograniczenia technologiczne, zasobowe i procesowe
Nowoczesna technologia zwiększa skuteczność kontroli wewnętrznej, ale sama również generuje ryzyko. Błędy konfiguracji, problemy integracyjne, awarie systemów czy nieudane migracje danych mogą ograniczać skuteczność automatycznych kontroli.
Znaczenie mają także ograniczenia budżetowe i kadrowe. Organizacja nie jest w stanie testować wszystkich kontroli z jednakową częstotliwością, dlatego konieczne jest ustalanie priorytetów na podstawie aktualnej oceny ryzyka.
Dodatkowym problemem jest nadmierna złożoność procedur. Im bardziej skomplikowany proces, tym większe prawdopodobieństwo błędów i obchodzenia formalnych wymagań.
Jak zmiany biznesowe wpływają na skuteczność kontroli?
Mechanizmy kontrolne są projektowane dla konkretnych procesów i ryzyk. Gdy organizacja wdraża nowy system, przejmuje inną spółkę, zmienia model biznesowy lub wchodzi na nowy rynek, wcześniej skuteczne kontrole mogą przestać spełniać swoją funkcję.
Nieaktualne kontrole często dają fałszywe poczucie bezpieczeństwa. Organizacja nadal wykonuje określone czynności kontrolne, ale nie odpowiadają one już rzeczywistym zagrożeniom.
Dlatego zarządzanie ryzykiem powinno być procesem ciągłym. Dynamiczne zagrożenia, nowe cyber zagrożenia oraz zmiany regulacyjne wymagają regularnej aktualizacji oceny ryzyka i przeglądu mechanizmów kontrolnych.
Jak projektować skuteczne mechanizmy kontrolne?
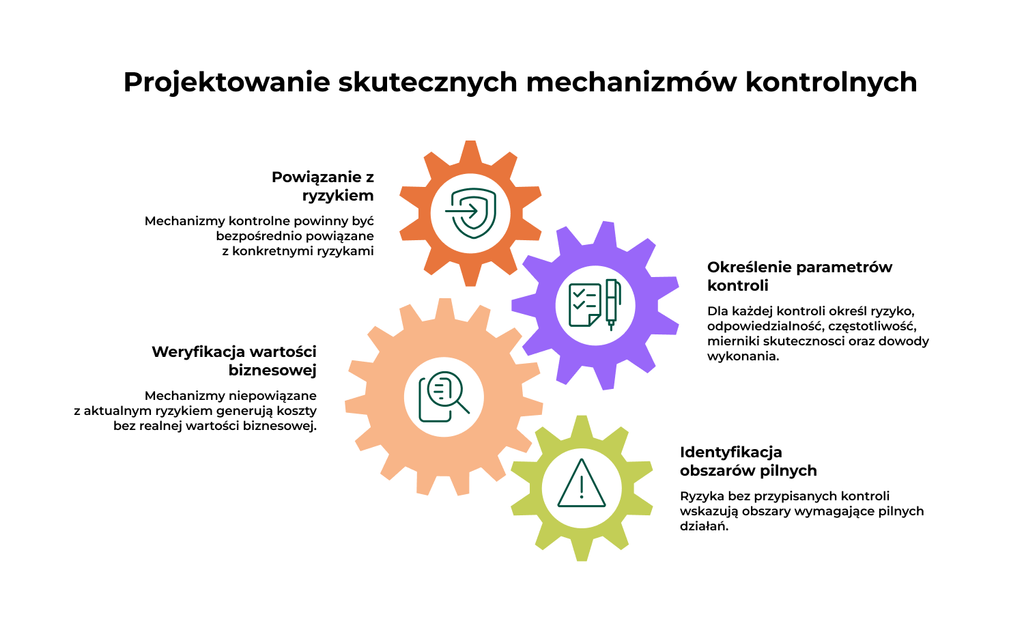
Skuteczne mechanizmy kontrolne powinny być bezpośrednio powiązane z konkretnymi ryzykami.
Dla każdej kontroli warto określić:
- jakie ryzyko ogranicza,
- kto odpowiada za jej wykonywanie,
- jak często jest realizowana,
- jak będzie mierzona jej skuteczność,
- jakie dowody potwierdzają jej wykonanie.
Mechanizmy kontrolne niepowiązane z aktualnym ryzykiem często generują koszty bez realnej wartości biznesowej. Z kolei ryzyka bez przypisanych kontroli wskazują obszary wymagające pilnych działań.
Monitorowanie i testowanie kontroli
Skuteczność kontroli wewnętrznej nie może być oceniana wyłącznie na etapie projektowania. Równie ważne jest regularne monitorowanie kontroli oraz testowanie ich działania.
W praktyce warto rozróżniać:
- ocenę projektu kontroli,
- ocenę jej funkcjonowania w praktyce.
Pierwsza pozwala ocenić, czy kontrola została właściwie zaprojektowana. Druga pokazuje, czy jest rzeczywiście wykonywana zgodnie z założeniami.
Regularne monitorowanie wskaźników, analiza wyjątków oraz terminowa realizacja działań naprawczych pozwalają szybciej identyfikować słabe punkty systemu kontroli wewnętrznej. Znaczenie ma tu tempo. W przytoczonym wcześniej badaniu ACFE różnica między wykryciem w ciągu pierwszego półrocza a wykryciem po kilku latach przekłada się na mediany strat różniące się o rząd wielkości, co czyni czas do wykrycia jednym z niewielu parametrów systemu kontroli, na które organizacja ma bezpośredni wpływ.
Automatyzacja kontroli i wykorzystanie systemów GRC
Automatyzacja kontroli pozwala ograniczyć ryzyko błędu ludzkiego oraz zwiększyć spójność procesów. Szczególnie dobrze sprawdza się tam, gdzie kontrole są wykonywane często i opierają się na jasno określonych regułach.
Coraz więcej organizacji wykorzystuje w tym celu platformy GRC wspierające zarządzanie ryzykiem, kontrolami i zgodnością regulacyjną.
Nowoczesny system GRC umożliwia:
- prowadzenie centralnego rejestru kontroli,
- mapowanie ryzyk do mechanizmów kontrolnych,
- planowanie i dokumentowanie testów kontroli,
- monitorowanie kontroli,
- zarządzanie działaniami naprawczymi,
- raportowanie dla zarządu i rady nadzorczej.
Platformy GRC nie eliminują ograniczeń kontroli wewnętrznej, ale pozwalają skuteczniej nimi zarządzać i szybciej identyfikować obszary wymagające poprawy.
Rola kultury organizacyjnej i modelu trzech linii
Żaden system procedur i technologii nie zastąpi odpowiedniej kultury organizacyjnej. Pracownicy powinni rozumieć, dlaczego stosowane są określone kontrole i jakie ryzyka pomagają ograniczać.
Silna kultura etyczna zmniejsza ryzyko obchodzenia procedur i zwiększa skuteczność mechanizmów kontrolnych. Równie ważne jest stworzenie środowiska, w którym zgłaszanie nieprawidłowości jest wspierane i traktowane poważnie.
Skuteczność systemu wzmacnia także model trzech linii. Zakłada on jasny podział odpowiedzialności pomiędzy właścicielami procesów, funkcjami nadzorczymi oraz audytem wewnętrznym, co ogranicza ryzyko konfliktu interesów i zwiększa obiektywizm oceny kontroli.
Ciągłe doskonalenie systemu kontroli wewnętrznej
Kontrola wewnętrzna nie jest projektem realizowanym jednorazowo. Powinna być stale rozwijana wraz ze zmianami organizacyjnymi, technologicznymi i regulacyjnymi.
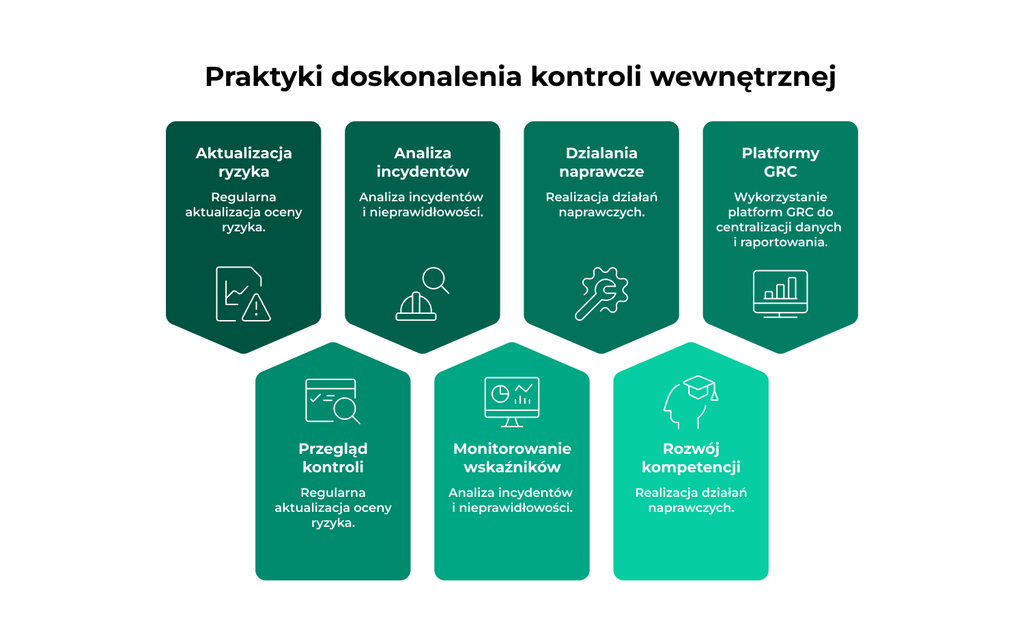
Do najważniejszych praktyk należą:
- regularna aktualizacja oceny ryzyka,
- przegląd istniejących kontroli,
- analiza incydentów i nieprawidłowości,
- monitorowanie wskaźników skuteczności,
- realizacja działań naprawczych,
- rozwój kompetencji pracowników,
- wykorzystanie platform GRC do centralizacji danych i raportowania.
Takie podejście pozwala utrzymywać system kontroli wewnętrznej w zgodności z aktualnymi potrzebami organizacji.
Jak budować skuteczny system kontroli wewnętrznej?
Ograniczenia kontroli wewnętrznej są naturalną cechą każdego systemu zarządzania. Nie oznacza to jednak, że organizacja jest bezradna wobec ryzyka.
Skuteczność kontroli wewnętrznej zależy od właściwej oceny ryzyka, odpowiedniego zaprojektowania mechanizmów kontrolnych, regularnego monitorowania kontroli, testowania ich działania oraz kultury organizacyjnej wspierającej odpowiedzialność i zgodność.
Nowoczesne systemy GRC, takie jak AdaptiveGRC, pomagają uporządkować informacje o ryzykach i kontrolach, ale nie zastąpią regularnej oceny skuteczności mechanizmów kontrolnych i ciągłego doskonalenia całego systemu.