Powódź u dostawcy zatrzymuje produkcję niezależnie od tego, czy organizacja sporządza sprawozdanie zrównoważonego rozwoju. To samo dotyczy podwyżki opłat za emisje, decyzji inspekcji pracy czy utraty klienta po ujawnieniu warunków pracy u podwykonawcy. Czynniki środowiskowe, społeczne i związane z ładem korporacyjnym oddziałują na cele organizacji kanałami, które istniały na długo przed pojawieniem się obowiązków sprawozdawczych i które przetrwają ich ograniczenie. Jeden z tych kanałów – komunikacja o ekologiczności produktów – zyskuje właśnie wymiar egzekwowalnego prawa, w Polsce z rocznym poślizgiem wobec terminu unijnego, o czym mowa w dalszej części.
Poniższy artykuł porządkuje ryzyko ESG od strony praktyki zarządczej: wyjaśnia, dlaczego zagrożenia nie znikają wraz z obowiązkiem sprawozdawczym po pakiecie Omnibus, i omawia trzy kategorie czynników wraz z ryzykiem klimatycznym oraz greenwashingiem, problemy łańcucha dostaw, podwójnej istotności i powiązania z ERM oraz kwestie warsztatowe.
Czym jest ryzyko ESG?
Ryzyko ESG to ryzyko dla organizacji wynikające z czynników środowiskowych (Environmental), społecznych (Social) oraz związanych z ładem korporacyjnym (Governance). Może wpływać na działalność operacyjną, sytuację finansową, zgodność z prawem i reputację przedsiębiorstwa. Czynniki ESG nie tworzą osobnej kategorii ryzyka obok ryzyka operacyjnego, finansowego czy prawnego – opisują źródła zagrożeń, które mogą materializować się w różnych obszarach działalności organizacji.
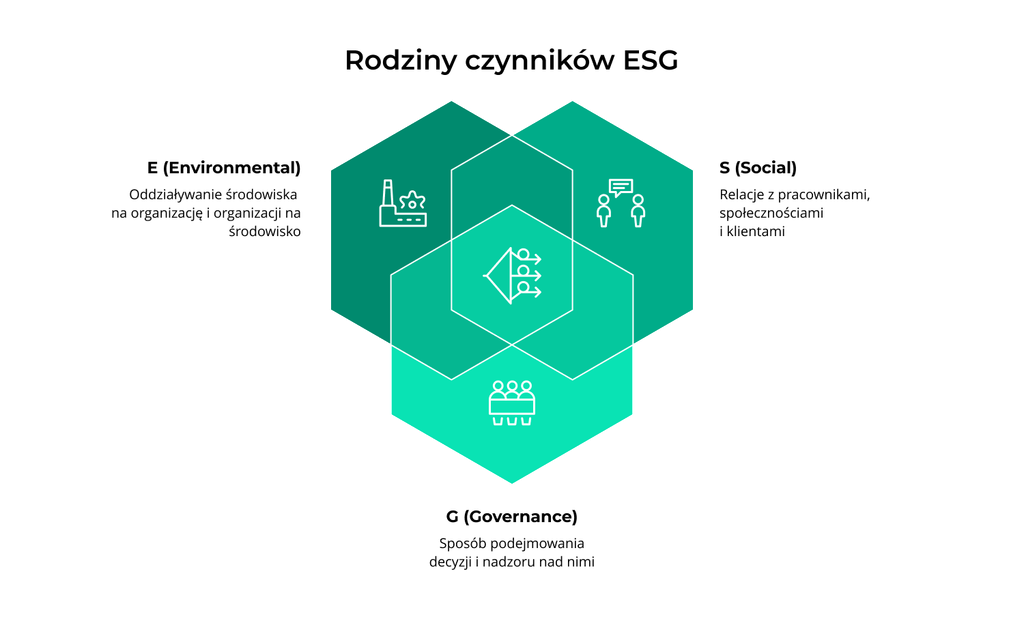
Litera E obejmuje oddziaływanie środowiska na organizację i organizacji na środowisko, S dotyczy relacji z pracownikami, społecznościami i klientami, G zaś sposobu podejmowania decyzji i nadzoru nad nimi. Susza podnosi koszt surowca, a organizacja księguje to jako ryzyko cenowe. Spór zbiorowy zatrzymuje linię produkcyjną i trafia do rejestru wśród ryzyk operacyjnych. W obu przypadkach czynnik ESG uruchamia mechanizm, który organizacja zna z innych obszarów zarządzania ryzykiem korporacyjnym (Enterprise Risk Management, ERM).
Dlaczego ryzyko ESG to nie tylko kwestia raportowania?
Pakiet uproszczeń Omnibus I wyłączył z obowiązku sprawozdawczego około 90 procent podmiotów wcześniej nim objętych w Polsce, ale przecież żadne z raportowanych dotąd zagrożeń nie zniknęło razem z tym obowiązkiem. Dyrektywa 2026/470 weszła w życie 18 marca 2026 r. i ograniczyła zakres sprawozdawczości do jednostek zatrudniających ponad 1000 pracowników i osiągających ponad 450 mln euro przychodów netto. Z obowiązku wypadły przy tym w całości małe i średnie przedsiębiorstwa notowane na rynku regulowanym, które według pierwotnej CSRD (Corporate Sustainability Reporting Directive) miały raportować według odrębnego, uproszczonego standardu. W Polsce ustawa z 27 lutego 2026 r. (Dz.U. 2026 poz. 333) pozwoliła zaprzestać raportowania jednostkom pierwszej fali, które zaczęły raportować za rok 2024 i wypadły z nowego zakresu. Projekt UC155 obejmujący pozostałe uproszczenia pozostawał latem 2026 r. na etapie konsultacji. Uproszczone standardy ESRS (European Sustainability Reporting Standards), przyjęte przez Komisję 3 lipca 2026 r. i podlegające jeszcze kontroli Parlamentu i Rady, zmniejszą liczbę obowiązkowych punktów danych o około 60 procent, zachowując zasadę podwójnej istotności.
Organizacja, która przez dwa lata budowała zdolność raportową, znalazła się zatem w położeniu, w którym obowiązek się skurczył, podczas gdy zagrożenia pozostały dokładnie tam, gdzie były. Zakład dostawcy nadal stoi na terenie zalewowym, kontrakt na energię nadal zawiera klauzulę indeksacji, a odbiorca nadal zadaje pytania o warunki pracy w łańcuchu dostaw, tyle że odpowiedzi nie trzeba już publikować w ustandaryzowanym załączniku. Zdolność zbierania i analizowania tych danych, zbudowana pod przymusem regulacyjnym, staje się kompetencją, której mniej przygotowana konkurencja nie ma.
Jakie są trzy główne kategorie ryzyka ESG?
Wyciek z instalacji jest zdarzeniem środowiskowym. Jego skutki dla okolicznych mieszkańców są już zdarzeniem społecznym, a pytanie, dlaczego nikt nie zareagował na wcześniejsze sygnały ostrzegawcze, dotyczy ładu korporacyjnego. Podział na trzy obszary porządkuje analizę, choć pojedyncze zdarzenie potrafi uruchomić wszystkie trzy naraz. Niezależnie od obszaru czynniki te materializują się najczęściej w dwóch postaciach: jako ryzyko regulacyjne, czyli koszt dostosowania i sankcje, albo jako reputacyjne, czyli utrata zaufania klientów i partnerów.
Ryzyka społeczne (Social)
Wiosną 1994 r. szwedzka telewizja pokazała film o pracy dzieci przy produkcji dywanów w Pakistanie, gdzie IKEA miała wówczas produkcję, a o problemie spółka dowiedziała się z ekranu telewizora. Rok później niemiecki dokumentalista dysponował materiałem z zakładu jednego z indyjskich dostawców spółki, firmy Rangan Exports, , ale odmówił pokazania materiału przed emisją. IKEA musiała więc zareagować na zarzuty, których nie mogła ani potwierdzić, ani wykluczyć, bo sama nie wiedziała, co dzieje się u dostawcy. Z tego doświadczenia wyrosły kodeksy postępowania dla dostawców oraz współpraca z UNICEF i Save the Children, do dziś przywoływane jako wzorzec. Z perspektywy zarządzania ryzykiem sedno sprawy leży w pierwszej połowie tej historii: organizacja prowadziła zakupy w jurysdykcji, w której praca dzieci była powszechna, a jej mechanizmy kontrolne pokazywały wyłącznie ceny i terminy dostaw. O ryzyku po raz pierwszy dowiadywała się od telewizji, a za drugim razem nie potrafiła nawet sprawdzić, czy zarzut jest prawdziwy. Ryzyka społeczne obejmują dziś prawa człowieka, warunki pracy i bezpieczeństwo, prawa pracownicze w łańcuchu dostaw, relacje ze społecznościami lokalnymi, różnorodność oraz odpowiedzialność wobec klientów, przy czym problem widoczności pozostaje wspólny dla wszystkich tych obszarów: organizacja zarządza tylko tym, co widzi.
Ryzyka ładu korporacyjnego (Governance)
Czy spółka może naruszyć własną reputację, egzekwując prawa, których zaniechanie osłabiłoby jej zdolność do obrony tej samej reputacji? Pytanie brzmi abstrakcyjnie, dopóki nie spojrzy się na spór Patagonii z Pattie Gonią. Pattie Gonia to persona sceniczna aktywisty środowiskowego, którego poglądy na ochronę przyrody pokrywają się z poglądami spółki, a mimo to na początku 2026 r. Patagonia pozwała go o naruszenie znaku towarowego, żądając symbolicznego jednego dolara odszkodowania. Bezpośrednią przyczyną było zgłoszenie przez aktywistę własnego znaku towarowego dla odzieży i usług marketingowych. Spółka uzasadniła swój krok wprost: nie może egzekwować praw wybiórczo w zależności od tego, czy podziela czyjś pogląd, ponieważ niekonsekwencja pozbawiłaby ją możliwości powstrzymania lobby paliwowego czy podrabiaczy.
Z perspektywy ładu korporacyjnego istotne jest, że każda z dwóch decyzji – ochrona znaku i budowanie marki na wartościach – broni się w granicach własnej funkcji. Dział prawny mierzy skuteczność zachowanymi prawami, a dział komunikacji reputacją wobec określonej grupy odbiorców. Szkoda powstała na styku tych funkcji, którego nie obejmował żaden zakres odpowiedzialności, a koszt reputacyjny naliczył się w chwili złożenia pozwu i będzie naliczał się przy każdym kolejnym komunikacie, niezależnie od przyszłego wyroku. Także w prawie unijnym marka niebroniona konsekwentnie słabnie, a po latach tolerowania cudzego znaku można stracić możliwość jego zakwestionowania, więc podobna presja działa również w Europie. Poza tym przykładem grupa obejmuje korupcję, konflikty interesów, nieprzejrzystość struktur decyzyjnych i słabość mechanizmów kontrolnych.
Ryzyka środowiskowe (Environmental)
Do tej grupy należą zjawiska ekstremalne i ich wpływ na majątek, dostawców i logistykę, koszty emisji i energii, dostępność wody i surowców, zanieczyszczenia, utrata bioróżnorodności, spadek wartości aktywów oraz odpowiedzialność za szkody w środowisku. Ryzyko klimatyczne, jako najlepiej udokumentowana część tej grupy, omówione jest osobno w następnej sekcji.
Ryzyko klimatyczne – czym różnią się ryzyka fizyczne i ryzyka transformacji?
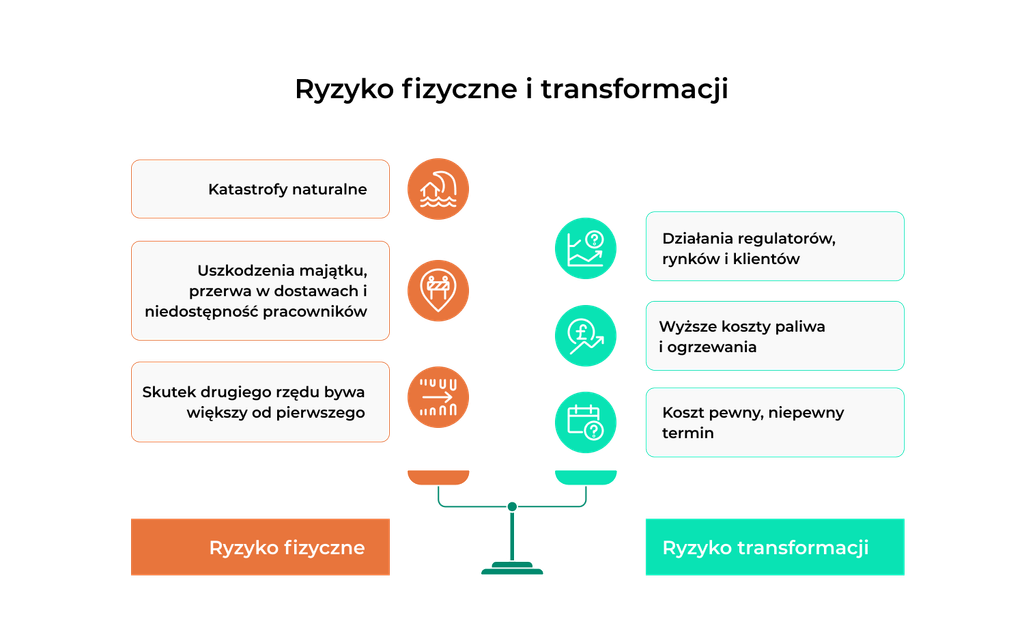
Ryzyko klimatyczne dzieli się na dwa podstawowe rodzaje: ryzyko fizyczne i ryzyko transformacji. Ryzyko fizyczne wynika z bezpośrednich skutków zmiany klimatu, takich jak powodzie, susze, pożary, burze czy fale upałów. Może prowadzić do uszkodzenia majątku, przerw w produkcji, zakłóceń w dostawach oraz problemów z dostępnością pracowników i infrastruktury.
Ryzyko transformacji wynika natomiast ze zmian wprowadzanych w odpowiedzi na zmianę klimatu. Obejmuje skutki nowych regulacji, polityki klimatycznej, rozwoju technologii, zmian cen energii i emisji oraz oczekiwań klientów i inwestorów. Przykładem jest wzrost kosztów paliw i ogrzewania związany z uruchomieniem systemu ETS2.
Oba rodzaje ryzyka mogą występować jednocześnie, ale wymagają innego podejścia do oceny i zarządzania. Ryzyko fizyczne wymaga przede wszystkim analizy lokalizacji i odporności infrastruktury, natomiast ryzyko transformacji – monitorowania zmian regulacyjnych, rynkowych i technologicznych.
Zagrożenia określane w branży ubezpieczeniowej jako wtórne – pożary, burze konwekcyjne i powodzie, w odróżnieniu od huraganów i trzęsień ziemi – odpowiadały w 2025 r. za 92 procent ubezpieczonych strat katastroficznych. Oznacza to, że straty napędzają dziś zjawiska dotykające zwykłych zakładów w zwykłych lokalizacjach.
Dlaczego greenwashing jest ryzykiem compliance, a nie tylko reputacyjnym?
Stan prawny na 13 listopada 2026 r.
W Polsce proces wdrażania dyrektywy 2024/825 zakończył się uchwaleniem ustawy z 4 września 2026 r. o zmianie ustawy o przeciwdziałaniu nieuczciwym praktykom rynkowym oraz ustawy o prawach konsumenta. Prezydent podpisał ją 15 października 2026 r., a 19 października została ogłoszona w Dzienniku Ustaw (Dz.U. 2026 poz. 1353). Ustawa wejdzie jednak w życie dopiero 27 września 2027 r., czyli rok po terminie rozpoczęcia stosowania przepisów przewidzianym w dyrektywie.
Nowelizacja wprowadza m.in. definicje twierdzenia dotyczącego ekologiczności oraz oznakowania zrównoważonego charakteru, a także rozszerza katalog praktyk uznawanych za nieuczciwe wobec konsumentów. Przedsiębiorstwa mają więc dodatkowy czas na dostosowanie komunikacji marketingowej, oznakowania produktów i procedur weryfikacji deklaracji środowiskowych.
Czy roczne odroczenie wejścia w życie nowych przepisów oznacza rok bezkarności? Nie. Chociaż przepisy wdrażające dyrektywę 2024/825 zaczną być stosowane w Polsce dopiero od 27 września 2027 r., już dziś obowiązują regulacje zakazujące praktyk wprowadzających konsumentów w błąd. Obowiązująca ustawa o przeciwdziałaniu nieuczciwym praktykom rynkowym zakazuje działań wprowadzających w błąd i wpływających na decyzje zakupowe, a Prezes UOKiK postawił w styczniu 2026 r. zarzuty dotyczące twierdzeń o ekologiczności firmom takim jak Bolt, Tchibo i Zara.
Przepisy te dotyczą komunikacji kierowanej do konsumentów, a w relacjach między przedsiębiorstwami działają pośrednio – twierdzenie przekazane klientowi biznesowemu, które ten powtórzy własnym klientom, obciąża ryzykiem oba przedsiębiorstwa.
Jak ryzyko ESG powstaje w łańcuchu dostaw?
Teza o wymaganiach spływających na mniejsze firmy przez umowy z dużymi odbiorcami zachowuje ważność handlową, choć od 2027 r. napotka prawnie zakreśloną granicę. Dobrowolny standard sprawozdawczy, przyjęty przez Komisję 3 lipca 2026 r., wyznaczy zakres informacji, jakich duży podmiot może żądać od dostawcy zatrudniającego do 1000 osób. Mechanizm obejmie lata obrotowe rozpoczynające się od 1 stycznia 2027 r., o ile Parlament ani Rada nie zgłoszą sprzeciwu. Granica ta ma jednak wyraźnie zakreślony zasięg: obejmuje pozyskiwanie danych na potrzeby sprawozdawczości zrównoważonego rozwoju, pozostawiając poza swoim zakresem pytania zadawane w ramach należytej staranności, oceny ryzyka oraz zwykłej relacji handlowej. Dostawca ma prawo odmówić odpowiedzi wykraczającej poza standard, a odbiorca nie może uzależnić od niej współpracy. Rozpoznanie, z którym rodzajem zapytania ma się do czynienia, bywa w praktyce trudniejsze niż samo powołanie się na standard.
Dyrektywa o należytej staranności przedsiębiorstw w zakresie zrównoważonego rozwoju, w wersji po pakiecie Omnibus, działa podobnie: pełne mapowanie łańcucha nie jest wymagane, analiza opiera się na informacjach racjonalnie dostępnych, a szczegółowe zapytania do partnerów dopuszczalne są tylko w zakresie niezbędnym, z uwzględnieniem tego, czy partner podlega porównywalnym przepisom i jak silne jest egzekwowanie prawa w jego otoczeniu.
Zmienia to pytanie, jakie stawia sobie organizacja. Dotychczas brzmiało ono: ile danych da się uzyskać od dostawców? Obecnie brzmi: jak podejmować decyzje o dostawcach, skoro dostępność danych została celowo ograniczona? Odpowiedź leży w standardowej metodyce zarządzania ryzykiem – koncentracji na dostawcach krytycznych dla procesu, na jurysdykcjach o słabym egzekwowaniu prawa i na produktach, przy których naruszenie byłoby najbardziej widoczne. Dostawca dysponujący uprzywilejowanym dostępem do infrastruktury organizacji stanowi osobny przypadek, omówiony przy okazji ryzyka OT (Operational Technology).
Ryzyko ESG a podwójna istotność – jaka jest różnica?
Ocena ryzyka pyta, co świat może zrobić organizacji, natomiast analiza podwójnej istotności zadaje to pytanie i dodaje pytanie odwrotne: co organizacja robi ludziom i środowisku. Pierwszy kierunek to istotność finansowa, drugi to istotność wpływu. Ten drugi wykracza poza tradycyjną ocenę ryzyka, ponieważ szkoda powstaje poza bilansem organizacji. Emisje zakładu obciążają atmosferę, podczas gdy rachunek wyników pozostaje nietknięty, przynajmniej w dniu, w którym powstają.
Wpływ organizacji na otoczenie staje się jej ryzykiem finansowym w chwili, w której zauważy go regulator, sąd, klient albo kredytodawca. Zakład emitujący zanieczyszczenia przez dekadę bez konsekwencji nie ponosi kosztu do dnia, w którym gmina zleci pomiary, a bank przy odnowieniu kredytu zapyta o wynik. Istotność wpływu bywa więc istotnością finansową z opóźnieniem, którego długość zależy od uwagi instytucji. Zasada podwójnej istotności przetrwała rewizję standardów ESRS i pozostaje obowiązkowa dla podmiotów objętych sprawozdawczością, choć jej użyteczność analityczna nie zależy od tego obowiązku.
Jak powiązać ryzyka ESG z zarządzaniem ryzykiem korporacyjnym (ERM)?
Skażenie środowiskowe wywołane przez przejęty przez atakującego układ sterowania jest skutkiem środowiskowym zdarzenia cybernetycznego i trudno umieścić je w odrębnym rejestrze ESG w sposób spójny. Kto miałby być właścicielem takiej pozycji: dział bezpieczeństwa, utrzymanie ruchu czy pełnomocnik do spraw środowiska? Przykład jest skrajny, choć reguła obowiązuje szerzej: czynniki ESG zmieniają wielkość ryzyk, które organizacja już zna.
Argument przeciwko odrębnemu rejestrowi ESG bierze się z troski o jakość decyzji zarządu. Równoległy rejestr rodzi równoległą priorytetyzację, wobec czego zarząd otrzymuje dwa rankingi ryzyk zbudowane na różnych skalach i przez różne zespoły. Trzecia pozycja w jednym nie jest porównywalna z trzecią w drugim, więc nie ma podstawy do wyboru między nimi.
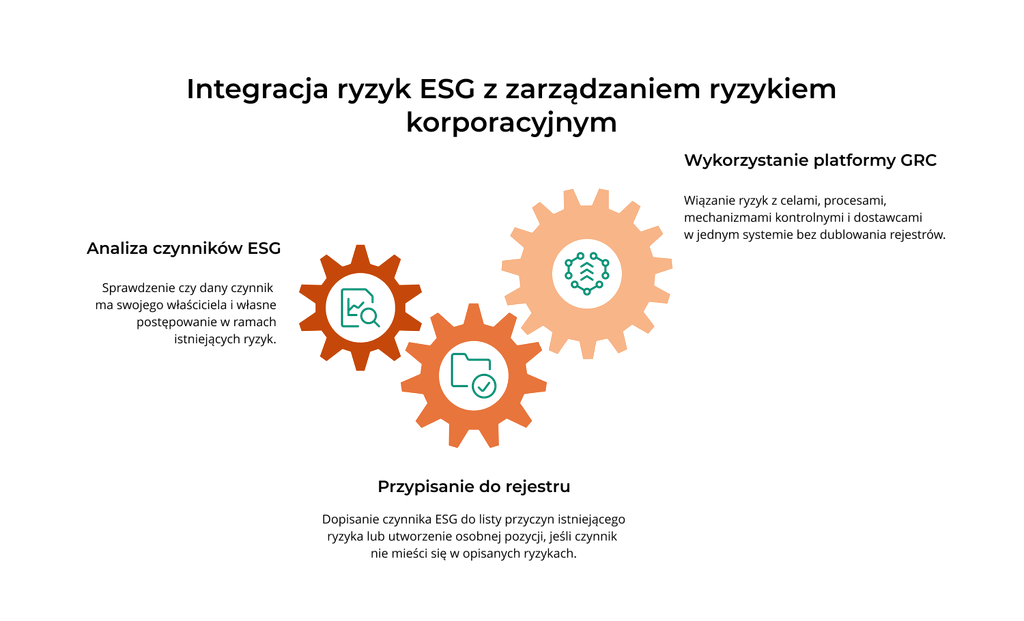
W praktyce warto sprawdzić, czy dany czynnik ma swojego właściciela i własne postępowanie. Rosnące koszty emisji zasilają zwykle ryzyko spadku marży, które organizacja ma już w rejestrze; właścicielem pozostają finanse, a czynnik klimatyczny dopisuje się do listy przyczyn obok cen surowców i kursów walut. Praktyki pracownicze konkretnego dostawcy w konkretnej jurysdykcji wymagają natomiast osobnej pozycji: nie mieszczą się w żadnym z ryzyk już opisanych, a ich skutkiem jest utrata odbiorcy, który sam odpowiada za swój łańcuch dostaw. Właścicielem są zakupy, ponieważ reakcja polega na audycie, zmianie warunków umowy albo zmianie dostawcy. Platforma GRC (Governance, Risk and Compliance), która wiąże ryzyka z celami, procesami, mechanizmami kontrolnymi, dostawcami i działaniami w jednym systemie, umożliwia takie podejście bez dublowania rejestrów, pod warunkiem że czynniki ESG od początku traktowane są w niej jako atrybuty istniejących ryzyk.
Jak dezinformacja wzmacnia ryzyko ESG?
W rankingu ryzyk dwuletnich opublikowanym przez Światowe Forum Ekonomiczne w styczniu 2026 r. dezinformacja zajmuje drugie miejsce i jako jedno z nielicznych ryzyk pojawia się w czołówce we wszystkich horyzontach czasowych. Forum opisuje ją jako czynnik katalizujący pozostałe ryzyka, co w obszarze ESG przekłada się na dwa konkretne mechanizmy.
Pierwszy dotyczy danych wejściowych. Oświadczenia dostawców i certyfikaty bywają nieweryfikowalne, a materiał fotograficzny z zakładu, który jeszcze niedawno stanowił słaby dowód, wobec materiałów generowanych przez sztuczną inteligencję przestał być dowodem w ogóle. Rozbieżność ocen wystawianych tej samej spółce przez różnych komercyjnych dostawców ratingów ESG jest dobrze udokumentowana, co oznacza, że rejestr zasilany takimi ocenami dziedziczy spór, którego sam nie rozstrzygnie. Jakość oceny ryzyka jest ograniczona jakością danych, na których się opiera, a w obszarze ESG dane te częściej opierają się na twierdzeniach niż na pomiarze. Stąd znaczenie rzetelnych źródeł, weryfikacji przez ekspertów i szkoleń z rozpoznawania manipulacji, traktowanych jako element procesu oceny ryzyka.
Drugi mechanizm jest mniej oczywisty i wiąże się z przepisami omówionymi wcześniej. Rosnący koszt prawny formułowania twierdzeń środowiskowych czyni milczenie reakcją racjonalną dla ostrożnego działu prawnego. Wiedza rynku o efektywności środowiskowej przedsiębiorstw powstaje jednak głównie z tego, co przedsiębiorstwa same o sobie mówią. Mniej twierdzeń udokumentowanych daje w efekcie środowisko informacyjne uboższe, w którym twierdzenia niepoparte dowodami i wrogie narracje zajmują proporcjonalnie więcej miejsca. Spór Patagonii pokazuje ten mechanizm w praktyce: obie strony spierały się publicznie przede wszystkim o ramy opisu sporu – symboliczna kwota jednego dolara wobec faktycznego zakresu żądań – podczas gdy kwestie prawne zeszły na dalszy plan.
Jak identyfikować i oceniać ryzyka ESG?
Identyfikacja ryzyk ESG przebiega tak samo jak każda inna: przegląd procesów, rozmowy z właścicielami obszarów, analiza zdarzeń u konkurencji i w łańcuchu dostaw. Do rejestru trafiają jednak tylko te kwestie, które mają znaczenie dla modelu biznesowego i sektora organizacji; obecność zagadnienia w standardzie sprawozdawczym sama w sobie tego nie przesądza. Ogólne zasady omówione są osobno; tutaj istotne jest to, co przy czynnikach ESG działa inaczej.
Inaczej działa przede wszystkim horyzont czasowy. Standardowy rejestr ocenia ryzyka w perspektywie roku obrotowego albo cyklu audytowego, podczas gdy skutki ekspozycji klimatycznej i transformacyjnej ujawniają się w większości poza tym oknem. Przy skali prawdopodobieństwa kończącej się na dwunastu miesiącach ryzyka długoterminowe otrzymują niskie oceny, ponieważ zdarzenie mieszczące się poza jej zakresem dostaje ocenę taką samą jak zdarzenie mało prawdopodobne. Rozwiązaniem jest ocena tego samego czynnika w trzech horyzontach jako trzech odrębnych pytań: co dzieje się w tym roku, co w perspektywie planu strategicznego, co w okresie użytkowania majątku.
Druga różnica dotyczy danych. Ocena ryzyka operacyjnego opiera się na własnych zapisach organizacji: awariach, reklamacjach, przestojach. Ocena ryzyka w łańcuchu dostaw opiera się na tym, co dostawca o sobie powie, a przy ryzykach środowiskowych na modelach dotyczących okresów dłuższych niż jakiekolwiek dane historyczne, którymi organizacja dysponuje. Wynika stąd praktyczny wniosek: przy pozycjach ESG warto zapisywać w rejestrze nie tylko ocenę, lecz także jej podstawę, ponieważ za rok trzeba będzie wiedzieć, czy niska ocena wzięła się z pomiaru, czy z braku danych.
Jak wykorzystać analizę scenariuszową w zarządzaniu ryzykiem ESG?
Scenariusze nie służą przewidywaniu, tylko sprawdzeniu, czy decyzja rozsądna w dzisiejszych warunkach pozostaje rozsądna w warunkach odmiennych, lecz prawdopodobnych. Weźmy organizację, która rozważa wymianę floty dostawczej przed uruchomieniem systemu ETS2. Niepewne są dwie rzeczy naraz: termin, przesunięty już raz z 2027 na 2028 r., oraz wysokość podwyżki cen paliwa, zależna od ceny uprawnień. Zamiast czekać na rozstrzygnięcie obu, organizacja liczy koszt eksploatacji floty przy kilku kombinacjach – wcześniejszy termin i wysoka cena, późniejszy termin i cena umiarkowana, dalsze przesunięcie bez istotnej podwyżki.
Jeżeli wymiana opłaca się w każdej z nich, decyzję można podjąć od razu, nie czekając na przepisy. Jeżeli opłaca się tylko w części, analiza wskazuje próg ceny paliwa albo datę, przy której decyzja się odwraca, a próg ten staje się wskaźnikiem do monitorowania. Produktem analizy scenariuszowej jest zatem próg i wynikające z niego działanie.
Kto odpowiada za ryzyko ESG i jakie KRI stosować?
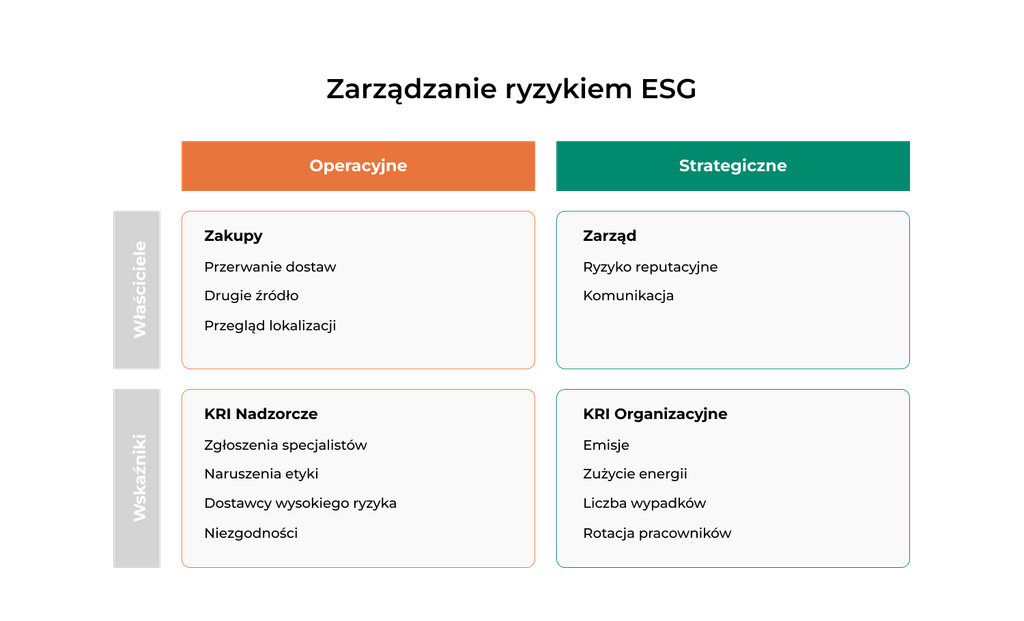
Ryzyko ESG trafia najczęściej do funkcji zrównoważonego rozwoju, która jednak rzadko dysponuje uprawnieniem do zatwierdzenia wydatku usuwającego to ryzyko. Właścicielem powinien być ten, kto kontroluje decyzję. Przy ryzyku przerwania dostaw wskutek powodzi u kluczowego dostawcy właścicielem są zakupy, ponieważ to one mogą zakontraktować dostawcę alternatywnego. Reakcją jest kwalifikacja drugiego źródła, mechanizmem kontrolnym coroczny przegląd lokalizacji dostawców pod kątem zagrożenia powodziowego, dowodem jego działania protokół z tego przeglądu, a wskaźnikiem udział zakupów realizowanych z jednego źródła. Pozycja rejestru, przy której brakuje któregoś z tych elementów, jest opisem zagrożenia, a nie zarządzaniem nim. Ryzyko reputacyjne związane z komunikacją wymaga właściciela na poziomie zarządu, ponieważ tylko zarząd może wiążąco ustalić, jakie stanowisko organizacja zajmie pod presją.
Kluczowe wskaźniki ryzyka (Key Risk Indicators, KRI) dla obszaru ESG obejmują emisje i zużycie energii, liczbę wypadków, rotację pracowników, zgłoszenia sygnalistów i naruszenia kodeksu etyki, udział dostawców z jurysdykcji wysokiego ryzyka oraz liczbę stwierdzonych niezgodności. Sama lista wskaźników niczego jeszcze nie daje. Wskaźnik zaczyna działać dopiero wtedy, gdy dla każdej pozycji uzgodniono wcześniej wartość progową i to, co dzieje się po jej przekroczeniu – kto zostaje powiadomiony, jaka decyzja podlega wówczas rozważeniu i w jakim terminie.
Presja zewnętrzna jako wskaźnik pozorny
Osobnej uwagi wymaga presja zewnętrzna, ponieważ mierzy się ją zwykle najgorszym z dostępnych narzędzi. Gdy w mediach społecznościowych narasta krytyka, naturalnym odruchem jest ocena jej skali po liczbie wypowiedzi. Liczba ta nie mówi jednak nic o sprzedaży. Nie wiadomo, ilu autorów kryje się za tysiącem wpisów, ani czy ci autorzy kiedykolwiek byli klientami, ani czy zapowiedziany bojkot przełoży się na cokolwiek poza zapowiedzią. A doświadczenia różnych marek są w tym zakresie rozbieżne: Nike po fali wezwań do bojkotu w 2018 r. nie wycofało kampanii i nie odnotowało spodziewanego załamania sprzedaży, natomiast Bud Light, który ustąpił po podobnej presji w 2023 r., i tak stracił znaczną część sprzedaży w Stanach Zjednoczonych, a wraz z nią pozycję najlepiej sprzedającego się piwa na tym rynku.
Do tego dochodzi sposób działania samych platform: treści budzące emocje są promowane przez algorytmy, więc widoczność rośnie szybciej niż liczba osób faktycznie zaangażowanych, a obraz, który dociera do zarządu, jest z natury zniekształcony w stronę wyolbrzymienia. Organizacja, która potraktuje objętość dyskusji w internecie jako sygnał popytu, popełni więc błąd pomiaru. Praktyczne pytanie brzmi, czy organizacja odróżniłaby wzmocnioną falę komentarzy od rzeczywistego spadku popytu, gdyby jedno i drugie zdarzyło się jutro.
Mechanizm kontrolny jest prosty. Zanim organizacja wycofa się publicznie z podjętej wcześniej decyzji pod wpływem presji, powinna sprawdzić, co pokazują jej własne dane: sprzedaż w porównaniu z poziomem sprzed zdarzenia, stan portfela zamówień oraz liczbę rezygnacji i zwrotów. Dopiero te wartości mówią, czy doszło do faktycznej straty. Sama decyzja o wycofaniu się wymaga przy tym właściciela na poziomie zarządu. Nie dlatego, że sprawa jest ważna, ale dlatego, że wycofanie się bywa kosztowniejsze od wytrwania przy decyzji, a osoba, która nie ma prawa odmówić, w praktyce zawsze się wycofa.
Przykłady ryzyk ESG w rejestrze ryzyka
| Kategoria | Przykład ryzyka | Potencjalny skutek |
| Środowiskowe | Powódź w regionie dostawcy krytycznego | Przerwa w dostawach, przestój produkcji |
| Środowiskowe | Wzrost cen paliw silnikowych i grzewczych po uruchomieniu ETS2 | Wzrost kosztów operacyjnych, spadek marży |
| Środowiskowe | Ograniczenia w poborze wody w okresie suszy | Zatrzymanie procesu produkcyjnego |
| Społeczne | Naruszenia praw pracowniczych u podwykonawcy | Utrata klienta, sankcje, koszt reputacyjny |
| Społeczne | Wypadek przy pracy ze skutkiem śmiertelnym | Odpowiedzialność prawna, wstrzymanie prac przez inspekcję |
| Ład korporacyjny | Konflikt między ochroną znaku a pozycjonowaniem marki | Koszt reputacyjny niezależny od wyniku sporu |
| Ład korporacyjny | Nieskuteczne mechanizmy kontrolne | Nadużycia i niezgodności wykryte z opóźnieniem |
| Przekrojowe | Greenwashing w komunikacji produktowej | Kara UOKiK do 10 procent obrotu za każdą zakwestionowaną praktykę |
Podsumowanie
Liczby wykorzystywane w sprawozdaniu powinny pochodzić z tego samego systemu, co liczby wykorzystywane w decyzjach. Gdy dane raportowe powstają w osobnym ćwiczeniu na potrzeby publikacji, organizacja tworzy ryzyko greenwashingu wewnątrz własnego procesu sprawozdawczego, ponieważ to, co deklaruje publicznie, może różnić się od tego, na podstawie czego działa. Spójność między zarządzaniem ryzykiem a raportowaniem jest więc wymogiem operacyjnym, także dla podmiotów, które po pakiecie Omnibus nie muszą już raportować. Celem zarządzania ryzykiem ESG pozostaje włączenie czynników środowiskowych, społecznych i związanych z ładem korporacyjnym do rzeczywistych procesów decyzyjnych organizacji – do budżetowania, wyboru dostawców, planowania inwestycji i komunikacji – w takim samym trybie, w jakim organizacja traktuje każde inne ryzyko wpływające na jej cele.