Publicznie dostępne źródła często ujawniają więcej informacji o organizacji, niż wynika z jej oficjalnej inwentaryzacji. Domeny, profile pracowników, dokumenty, repozytoria kodu, informacje o usługach i dane z rejestrów publicznych tworzą jej cyfrowy obraz. Każda z nich może mieć uzasadniony cel biznesowy. Zestawione ze sobą mogą jednak pomóc napastnikowi wybrać cel, przygotować wiarygodny phishing lub odnaleźć niezabezpieczony zasób.
OSINT, czyli Open Source Intelligence, pozwala organizacji spojrzeć na własną ekspozycję z perspektywy atakującego, a następnie skuteczniej ograniczać widoczne z zewnątrz ryzyka. Obejmuje pozyskiwanie informacji z otwartych źródeł, ich weryfikację i ocenę znaczenia dla bezpieczeństwa. Wspiera cyber threat intelligence, attack surface management, reagowanie na incydenty i zarządzanie ryzykiem. OSINT nie zastępuje testów penetracyjnych ani monitorowania systemów wewnętrznych; pokazuje natomiast, co o organizacji można ustalić z zewnątrz i jakie ryzyka z tego wynikają.
Czym jest OSINT i dlaczego ma znaczenie w cyberbezpieczeństwie?
OSINT to uporządkowany proces pozyskiwania, weryfikowania i analizowania danych dostępnych publicznie. Źródłem może być strona internetowa, wyszukiwarka, rejestr domen, repozytorium kodu, portal społecznościowy, baza podatności, publiczny dokument lub archiwalna wersja serwisu.
Samo znalezienie informacji nie jest jeszcze analizą OSINT. Trzeba ocenić aktualność i wiarygodność danych, zestawić je z innymi obserwacjami oraz odpowiedzieć na pytanie: jakie znaczenie mają dla organizacji i jakie działanie powinny spowodować?
Analiza OSINT nie powinna więc zaczynać się od wyboru narzędzia, lecz od zdefiniowania potrzeby. Może nią być rozpoznanie powierzchni ataku, sprawdzenie, czy doszło do wycieku poświadczeń, ocena ryzyka dostawcy albo zebranie kontekstu potrzebnego do analizy incydentu.
Atakujący często rozpoczynają od rozpoznania: sprawdzają strukturę firmy, wykorzystywane technologie, dostawców, schematy adresów e-mail i osoby pełniące określone role. Zestawione informacje ułatwiają im przygotowanie scenariusza dopasowanego do konkretnego celu.
Zespół bezpieczeństwa może sięgnąć po te same źródła wcześniej. OSINT w cyberbezpieczeństwie pomaga wykryć zapomniany zasób, domenę podobną do firmowej, publiczny plik z metadanymi, klucz pozostawiony w repozytorium lub dane logowania obecne w zbiorach z wycieków. W analizie ONSIT najważniejsza nie jest liczba rekordów, lecz możliwość szybszej decyzji: co zabezpieczyć, które konto zablokować i który sygnał sprawdzić najpierw.
Analiza ONSIT: jak działa i z jakich źródeł korzysta
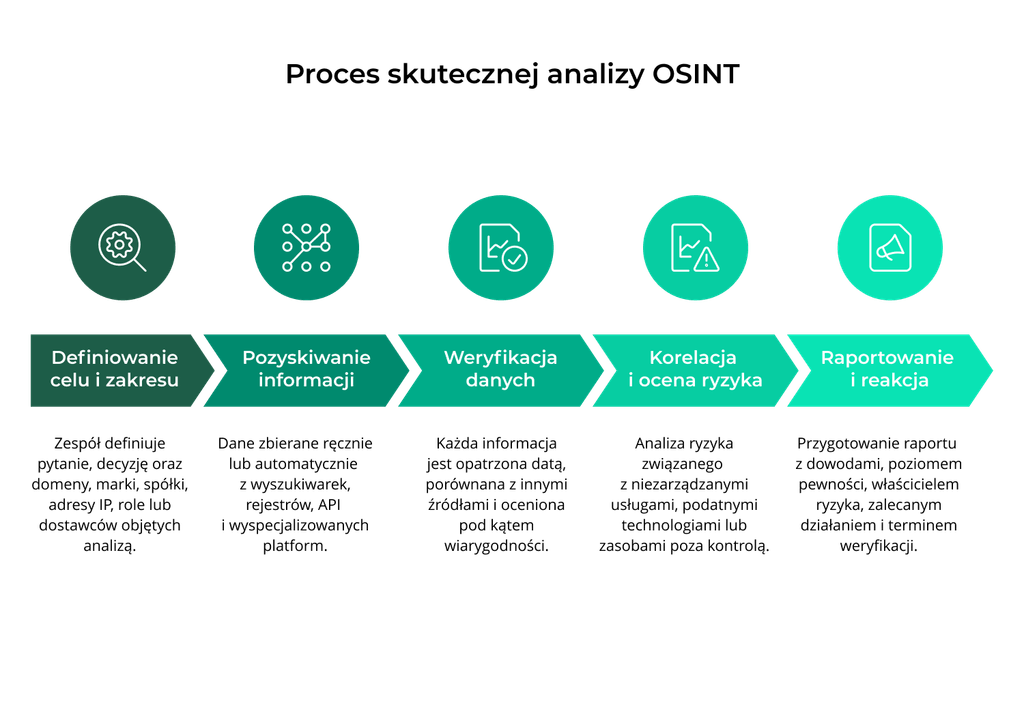
Skuteczna analiza OSINT powinna opierać się na powtarzalnym procesie, który zawiera poniższe elementy:
1. Cel i zakres. Zespół definiuje pytanie, decyzję, którą wynik ma wesprzeć, oraz domeny, marki, spółki, adresy IP, role lub dostawców objętych analizą.
2. Pozyskiwanie informacji z otwartych źródeł. Dane można zbierać ręcznie lub automatycznie, korzystając z wyszukiwarek, rejestrów, API i wyspecjalizowanych platform.
3. Weryfikacja. Każdą informację należy opatrzyć datą, porównać z innymi źródłami i ocenić jej wiarygodność. Dane publiczne mogą być niepełne, błędne lub nieaktualne.
4. Korelacja i ocena ryzyka. Sama obecność subdomeny nie musi oznaczać problemu. Ryzyko rośnie, gdy prowadzi ona do niezarządzanej usługi, ujawnia podatną technologię lub potwierdza istnienie zasobu poza kontrolą organizacji.
5. Raportowanie i reakcja. Wynik analizy powinien zawierać dowody, poziom pewności, właściciela ryzyka, zalecane działanie i termin ponownej weryfikacji.
Przy ocenie ekspozycji technicznej wykorzystuje się dane DNS, rejestry domen i certyfikatów, adresy IP oraz informacje o publicznych usługach. W analizie ryzyka socjotechnicznego większe znaczenie mają strony firmowe, profile zawodowe, ogłoszenia rekrutacyjne i dokumenty.
Repozytoria kodu mogą ujawnić nazwy środowisk, konfiguracje, adresy systemów, tokeny lub klucze pozostawione omyłkowo. Archiwa stron pokazują z kolei treści, które były publiczne w przeszłości.
Żadnego źródła nie należy traktować jako rozstrzygającego. Wynik z wyszukiwarki, wpis na forum czy automatycznie przypisana technologia mogą być mylące. Istotne ustalenia warto potwierdzać w co najmniej jednym dodatkowym, niezależnym źródle.
OSINT i attack surface management: domeny, zasoby i wycieki
Attack surface management odpowiada na dwa praktyczne pytania: jakie zasoby organizacji są dostępne online i czy każdy z nich ma przypisanego właściciela? OSINT pomaga zbudować taki obraz bez ograniczania się do oficjalnej inwentaryzacji.
Analiza może obejmować domeny, certyfikaty, usługi, zasoby chmurowe, środowiska testowe i systemy obsługiwane przez dostawców. Pomaga też wykrywać shadow IT, czyli zasoby uruchomione poza zatwierdzonym procesem.
Największą wartość przynosi obserwowanie zmian. Powierzchnia ataku zmienia się wraz z organizacją, dlatego ciągły monitoring jest skuteczniejszy niż jednorazowy przegląd.
Z badania Gartnera dotyczącego attack surface management wynika, że ocena widocznej powierzchni ataku oraz korelowanie ustaleń z threat intelligence i danymi o podatnościach mają kluczowe znaczenie dla ustalania priorytetów naprawczych. OSINT może dostarczać część informacji potrzebnych do takiej oceny, zwłaszcza o zasobach i sygnałach widocznych z zewnątrz.
Analiza domen może ujawnić porzucone subdomeny, błędne rekordy DNS oraz adresy łudząco podobne do domeny organizacji. Takie domeny bywają wykorzystywane do phishingu, ale samo podobieństwo nie przesądza o zagrożeniu. Sygnał staje się bardziej wiarygodny, gdy domena imituje markę lub służy do wysyłania wiadomości.
Monitoring wycieków pomaga sprawdzić, czy służbowe adresy e-mail, hasła, tokeny lub dokumenty pojawiły się poza kontrolowanym środowiskiem. Znaleziony rekord może być jednak stary, zduplikowany albo pochodzić z usługi zewnętrznej.
Zespół powinien zweryfikować, czy konto nadal istnieje, czy hasło mogło zostać użyte ponownie i czy ujawniony token pozostaje aktywny. Reakcja może obejmować reset poświadczeń, unieważnienie klucza, analizę logów, kontakt z dostawcą lub uruchomienie procedury obsługi incydentu.
Powierzchnia ataku obejmuje nie tylko technologię, lecz także informacje o ludziach i procesach. Nazwiska, stanowiska, projekty oraz wykorzystywane narzędzia mogą pomóc napastnikowi przygotować wiadomość, która nie wygląda jak masowy spam.
Defensywna analiza OSINT nie służy ocenie aktywności poszczególnych osób, lecz rozpoznawaniu wzorców ekspozycji organizacji. Pozwala sprawdzić, czy publiczne materiały nie ujawniają schematów dokumentów, identyfikatorów spotkań lub procesów akceptacyjnych. Takie wnioski warto wykorzystać w szkoleniach opartych na realnych scenariuszach.
OSINT w zarządzaniu ryzykiem, threat intelligence i Incident Response
OSINT w zarządzaniu ryzykiem przynosi wartość wtedy, gdy wyniki trafiają do istniejącego procesu. Każde istotne ustalenie powinno zostać powiązane z zasobem, właścicielem, scenariuszem zagrożenia i działaniem ograniczającym ryzyko. Bez tych elementów analiza może pozostać jedynie obserwacją.
Dane z otwartych źródeł mogą wspierać ocenę dostawców, due diligence i ustalanie priorytetów naprawczych. Nie powinny jednak samodzielnie przesądzać o ocenie podmiotu. Publiczny sygnał wymaga weryfikacji, a brak wyniku nie oznacza braku ryzyka. Proces powinien odróżniać potencjalne ryzyko od potwierdzonej ekspozycji.
Te same dane wspierają cyber threat intelligence oraz reagowanie na incydenty. Cyber threat intelligence przekształca informacje o zagrożeniach w kontekst potrzebny do decyzji, a OSINT dostarcza danych o domenach, adresach IP, certyfikatach, technikach ataku i powiązaniach między kampaniami.
W procesie Incident Response dane z otwartych źródeł pomagają wzbogacać wskaźniki kompromitacji, oceniać reputację infrastruktury i identyfikować podobne przypadki. Raport powinien jasno wskazywać, co jest faktem, co oceną analityka, a co hipotezą wymagającą dalszej weryfikacji.
Narzędzia OSINT: dobór, ograniczenia i dobre praktyki
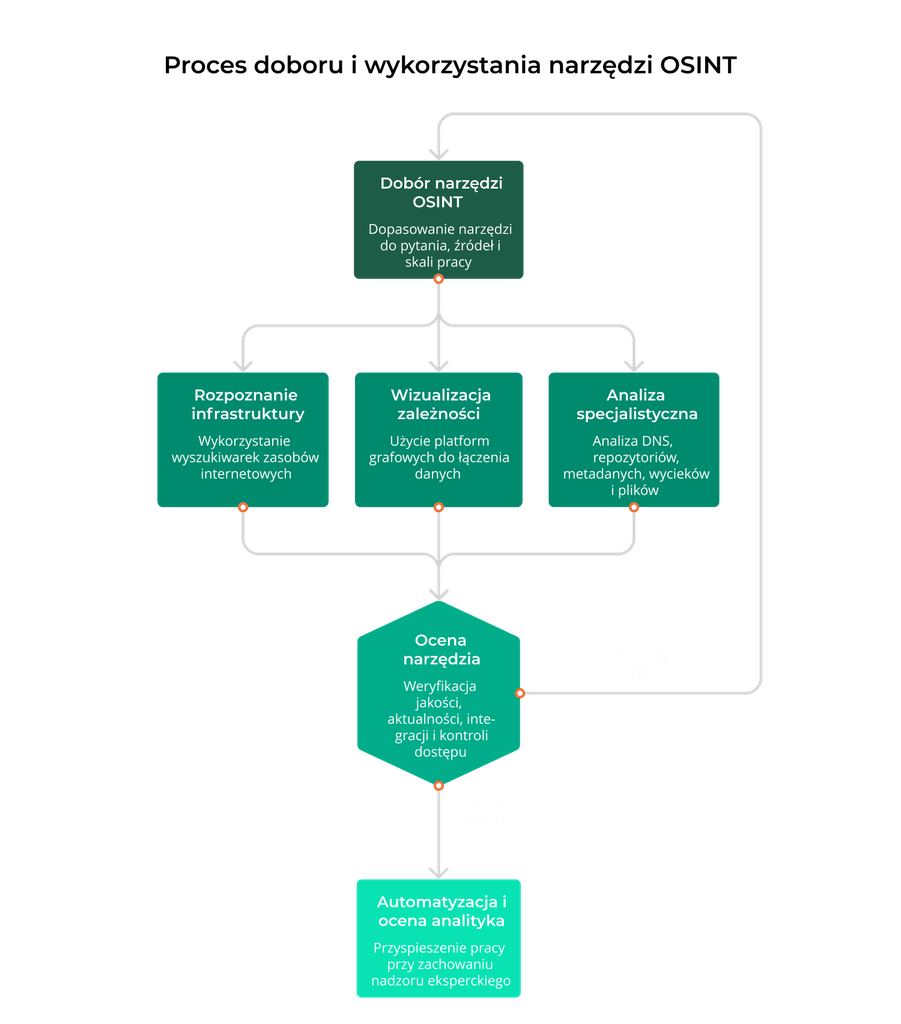
Żadne pojedyncze narzędzie nie zapewni pełnego obrazu ekspozycji organizacji w otwartych źródłach. Narzędzia OSINT należy dobierać do pytania, rodzaju źródeł i skali pracy.
Do rozpoznania infrastruktury służą wyszukiwarki zasobów internetowych, takie jak Shodan i Censys. Shodan indeksuje informacje o urządzeniach i usługach podłączonych do internetu, a Censys porządkuje dane o hostach, usługach i certyfikatach. Platformy grafowe, na przykład Maltego, pomagają łączyć dane z wielu źródeł i wizualizować zależności.
Inne kategorie obejmują narzędzia do analizy DNS, repozytoriów kodu, metadanych, wycieków i plików. Przy wyborze warto ocenić jakość i aktualność danych, integracje, kontrolę dostępu oraz możliwość wskazania źródła. Automatyzacja przyspiesza pracę, ale nie zastępuje oceny analityka.
OSINT a NIS2, ISO 27001 i DORA
OSINT nie jest odrębnym wymogiem wskazanym w NIS2, ISO/IEC 27001 ani w DORA. Może jednak wspierać identyfikację ryzyka, monitoring zagrożeń, zarządzanie podatnościami, obsługę incydentów i ocenę dostawców.
NIS2 nakłada na objęte nią podmioty obowiązki dotyczące zarządzania ryzykiem cyberbezpieczeństwa i raportowania incydentów. ISO/IEC 27001 określa wymagania dla systemu zarządzania bezpieczeństwem informacji opartego na zarządzaniu ryzykiem. DORA, stosowana od 17 stycznia 2025 r., dotyczy odporności operacyjnej sektora finansowego w środowisku cyfrowym.
Ustalenia z analizy OSINT mogą zasilać rejestr ryzyka lub wspierać ocenę incydentu. Sam zakup narzędzia nie stanowi jednak dowodu zgodności. Liczą się właściwie zaprojektowane procesy, jasno określone odpowiedzialności, dokumentacja i skuteczność kontroli.
Dobór narzędzi nie eliminuje ograniczeń metody. Najważniejszym pozostaje jakość danych: informacja może być nieaktualna, błędnie przypisana lub pozbawiona kontekstu. Problemem jest też gromadzenie danych bez jasnego celu.
Organizacja powinna określić cel i zakres analizy, oddzielić pasywne pozyskiwanie danych od aktywnych testów, rejestrować źródła, kontrolować dostęp i potwierdzać istotne ustalenia. Wyniki powinny zasilać procesy obsługi incydentów i zarządzania ryzykiem, a każde działanie powinno mieć właściciela i termin realizacji. OSINT działa najlepiej jako stały proces, a nie jednorazowy projekt.
Jak wykorzystać OSINT do oceny własnej ekspozycji cybernetycznej – najważniejsze wnioski
Zacznij od jednej marki, domeny lub kluczowej usługi. Porównaj znane zasoby z tym, co może odnaleźć zewnętrzny obserwator. Różnice między obiema listami zwykle wskazują pierwsze obszary wymagające weryfikacji.
Następnie oceń potencjalny wpływ i pilność. Publiczny adres kontaktowy nie jest tym samym, co udostępnione aktywne poświadczenie, a stara subdomena nie stanowi takiego ryzyka jak działająca usługa bez właściciela. Priorytet powinien wynikać z realnego scenariusza nadużycia.
Ustal częstotliwość monitorowania, właścicieli procesu i mierniki: czas weryfikacji, odsetek usuniętych ekspozycji i liczbę fałszywych alarmów. Dopiero przypisanie właściciela i terminu realizacji do procesu sprawia, że ustalenia przekładają się na konkretne działania.
OSINT pokazuje, co o organizacji można ustalić bez dostępu do jej systemów. Jego wartość wynika z jakości pytań, weryfikacji źródeł i powiązania ustaleń z decyzją. Najlepiej działa jako stały element zarządzania ryzykiem, cyber threat intelligence i Incident Response.