Zaufanie to podstawa każdej relacji, ale od banku, który obraca cudzymi pieniędzmi, organy nadzoru wymagają bardziej konkretnego systemu kontroli. W Polsce ten system kształtowany jest przez Rekomendację H Komisji Nadzoru Finansowego, która zawiera rekomendacje dotyczące systemu kontroli wewnętrznej w bankach. W tym artykule wyjaśniamy, czego wymaga Rekomendacja H: jak działa model trzech linii (wcześniej model trzech linii obrony), czym są mechanizmy kontrolne i matryca funkcji kontroli, jaką rolę pełnią komórka ds. zgodności (compliance) i audyt wewnętrzny oraz jak wdrożyć całość, nie tonąc w arkuszach kalkulacyjnych.
Czym jest Rekomendacja H i dlaczego ma znaczenie?
Rekomendacja H, definiowana jako zbiór dobrych praktyk, to tzw. prawo miękkie, wydane na podstawie art. 137 ust. 1 pkt 5 Prawa bankowego. Formalnie jest więc niewiążąca, ale w praktyce trudno jej nie stosować: oczekują tego inspekcje KNF, a odstępstwa trzeba umieć przekonująco uzasadnić.
Najnowsza wersja Rekomendacji H z 2017 roku (zastąpiła starszą wersję z 2011 r.) gruntownie przebudowała cały system. Nowa rekomendacja położyła nacisk na to, by kontrola wewnętrzna była nie osobnym działem, lecz procesem angażującym każdego pracownika. Nowe polskie regulacje zostały ściśle skorelowane z wytycznymi EBA (Europejskiego Urzędu Nadzoru Bankowego) dotyczącymi ładu wewnętrznego (internal governance) i rekomendacjami Komitetu Bazylejskiego, dzięki czemu banki zaczęły stosować standardy bezpieczeństwa i kontroli spójne z tymi, które obowiązują największe instytucje finansowe w Europie i na świecie. Rekomendacja H została wydana w spójności z Rozporządzeniem Ministra Rozwoju i Finansów z dnia 6 marca 2017 r. w sprawie systemu zarządzania ryzykiem i systemu kontroli wewnętrznej w bankach. Rozporządzenie jest tu twardym prawem, a Rekomendacja H – miękkim: instrukcją, jak te przepisy skutecznie wdrożyć.
KNF, wydając Rekomendację H, wprost wskazała, że jej postanowienia powinny być stosowane proporcjonalnie do skali i złożoności oraz profilu ryzyka danej instytucji. Tak więc, dla małego banku spółdzielczego Rekomendacja H nie oznacza konieczności budowania „mini-korporacji” z dziesiątkami kontrolerów. Dzięki proporcjonalności i wsparciu systemów ochrony instytucjonalnej może poprzestać na prostszych mechanizmach, które realnie zabezpieczają jego lokalną działalność.
Dlaczego Rekomendacja H jest ważna? Bo wyznacza wzorzec, według którego KNF ocenia banki, i spina rozwiązania z powiązanych rekomendacji (np. Z – ład wewnętrzny czy M – ryzyko operacyjne).
Cztery cele, jeden system: czego KNF oczekuje od kontroli wewnętrznej?
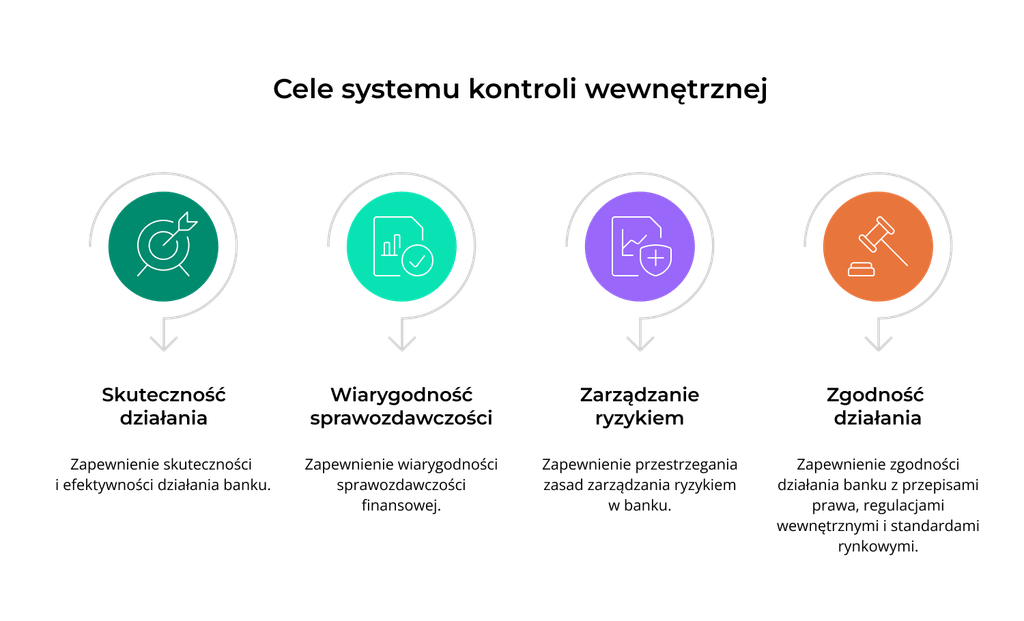
Art. 9c Prawa bankowego wyznacza systemowi kontroli wewnętrznej cztery cele ustawowe – zapewnienie: skuteczności i efektywności działania banku; wiarygodności sprawozdawczości finansowej; przestrzegania zasad zarządzania ryzykiem w banku; zgodności działania banku z przepisami prawa, regulacjami wewnętrznymi i standardami rynkowymi. Bank dzieli te cele ogólne na cele szczegółowe powiązane z procesami, zwłaszcza tzw. procesami istotnymi, na liście zatwierdzanej przez zarząd. System kontroli wewnętrznej i system zarządzania ryzykiem to przy tym dwa osobne systemy o odmiennych mechanizmach, które muszą ze sobą współgrać.
Na czym polega model trzech linii? Potrójna straż.
To esencja Rekomendacji H. System powinien opierać się na trzech liniach. Pierwszą linią jest działalność operacyjna i operacyjne zarządzanie ryzykiem. Drugą są dedykowane jednostki odpowiedzialne za zarządzanie ryzykiem i komórka ds. zgodności. Trzecią linię stanowi audyt wewnętrzny. Podstawową zasadą jest, że mechanizmy kontroli i monitorowania działają na wszystkich trzech liniach . Każdy pracownik stosuje i nadzoruje mechanizmy kontrolne w ramach swoich obowiązków służbowych.
| Linia | Kto | Główne zadania | Przykład |
|---|---|---|---|
| Pierwsza | jednostki biznesowe i operacyjne | zarządzanie ryzykiem w bieżącej działalności, stosowanie mechanizmów kontrolnych | doradca weryfikujący dokumentację kredytową (samokontrola) |
| Druga | komórki zarządzania ryzykiem, komórka ds. zgodności | niezależne monitorowanie pierwszej linii (weryfikacja bieżąca, testowanie pionowe), zarządzanie ryzykiem braku zgodności | testowanie przestrzegania limitów kredytowych |
| Trzecia | komórka audytu wewnętrznego | niezależna ocena adekwatności i skuteczności obu systemów | badanie audytowe procesu sprawozdawczości |
Kto za co odpowiada: trzy linie w praktyce
Pierwsza linia obejmuje właścicieli procesów i pracowników realizujących zadania na co dzień, którzy mają wdrażać kontrole, stosować jej w codziennej działalności oraz reagować na nieprawidłowości. Kontrola jest wbudowana w codzienne obowiązki operacyjne każdego pracownika na pierwszej linii, który, wykonując swoją pracę, realizuje podstawowe mechanizmy kontrolne: samokontrolę, weryfikację przez drugą osobę, przestrzeganie określonych limitów ryzyka. Rekomendacja H kładzie przy tym olbrzymi nacisk na to, jak na pierwszej linii traktowane są błędy i anomalie. Jeśli pracownik wykryje znaczącą lub krytyczną nieprawidłowość, nie ma prawa jej zataić ani próbować naprawić „po cichu”, ale musi uruchomić sformalizowaną ścieżkę eskalacji przewidzianą w procedurach banku; nieprawidłowości krytyczne trafiają niezwłocznie do zarządu, a za zgłoszeniem idą środki naprawcze i dyscyplinujące.
Komórki drugiej linii mają podwójny mandat i działają na dwóch uzupełniających się poziomach: operacyjnym (weryfikacja i testy) oraz zarządczym (proces zarządzania ryzykiem, compliance). Na poziomie operacyjnym prowadzi pionową weryfikację bieżącą i pionowe testy pierwszej linii tam, gdzie ryzyko braku zgodności jest największe: m.in. ochrona konsumenta, przeciwdziałanie praniu pieniędzy czy konflikty interesów. Na poziomie zarządczym prowadzi proces zarządzania ryzykiem braku zgodności, a wyniki co kwartał raportuje zarządowi i radzie nadzorczej. Niezależność komórki ds. zgodności jest chroniona: jej szef podlega bezpośrednio prezesowi lub wyznaczonemu członkowi zarządu, a jego wynagrodzenie zmienne nie może zależeć od wyników finansowych obszarów, które kontroluje. Regulamin i dostęp do informacji komórki ds. zgodności gwarantują zarząd i rada nadzorcza.
Audyt wewnętrzny, czyli trzecia linia, niezależnie ocenia systemy: zarządzania ryzykiem, zarządzania zgodnością i kontroli wewnętrznej. Działa na podstawie karty audytu, a pracę planuje według uniwersum audytu (pełnej listy obszarów, procesów i jednostek, które mogą podlegać badaniu) oraz mapy ryzyka (uporządkowanego obrazu zagrożeń z określoną istotnością). Organizacyjnie podlega prezesowi zarządu, a wyniki badań trafiają do rady nadzorczej lub komitetu audytu. Zarząd projektuje i wprowadza system, a rada nadzorcza nadzoruje go i co roku ocenia jego adekwatność i skuteczność; bieżące monitorowanie może powierzyć komitetowi audytu, samej oceny nie.
Czym są mechanizmy kontrolne, czyli od procedury do samokontroli.
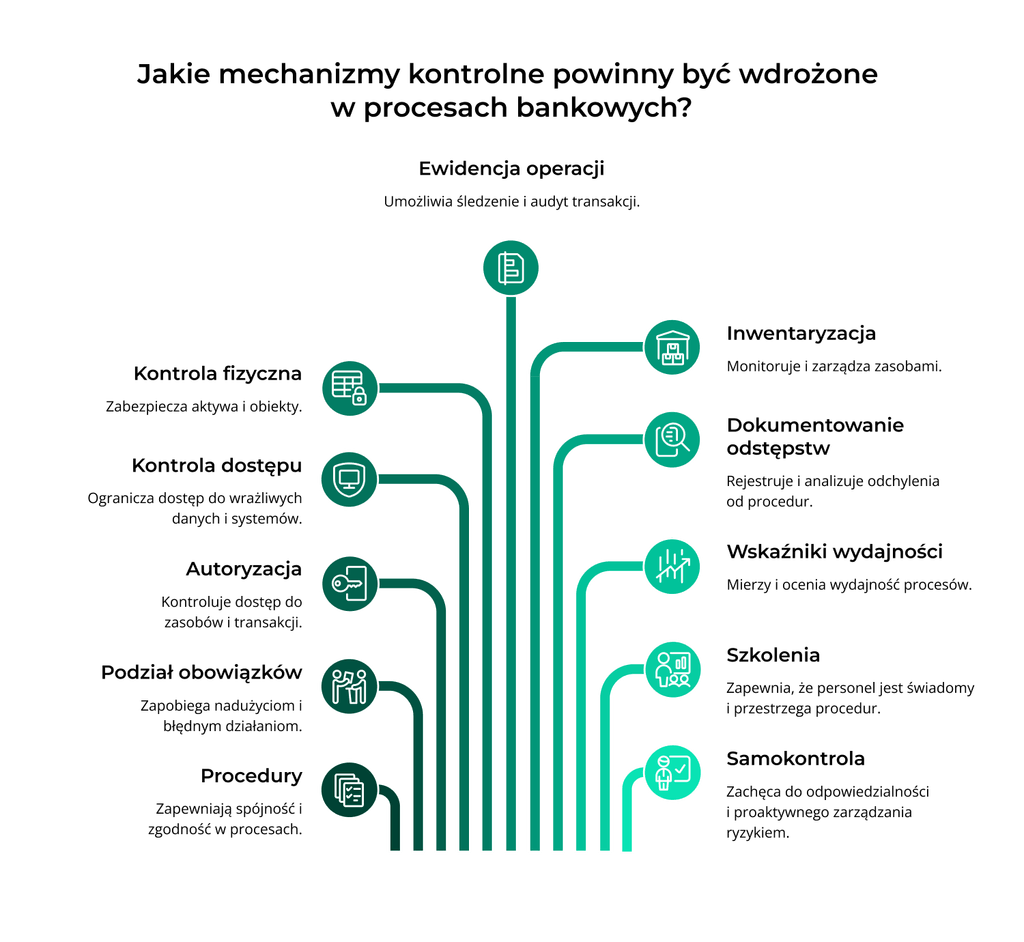
Sercem Rekomendacji H jest funkcja kontroli: wszystkie mechanizmy kontrolne w procesach banku, niezależne monitorowanie ich przestrzegania oraz raportowanie wyników. Rekomendacja wymienia jedenaście głównych rodzajów mechanizmów: procedury, podział obowiązków (zasada „dwóch par oczu”), autoryzację, kontrolę dostępu, kontrolę fizyczną, ewidencję operacji, inwentaryzację, dokumentowanie odstępstw, wskaźniki wydajności, szkolenia i samokontrolę.
Mechanizm może działać prewencyjnie (limit uprawnień blokuje zbyt dużą transakcję), detekcyjnie (uzgodnienie sald ujawnia rozbieżności) albo korekcyjnie (procedura naprawcza po wykryciu błędu). Może być automatyczny, półautomatyczny lub manualny, przy czym Rekomendacja wprost przestrzega przed poleganiem w jakimkolwiek procesie wyłącznie na mechanizmach manualnych.
Dla przykładu, limit kredytowy to mechanizm kontroli ryzyka (system zarządzania ryzykiem), a procedura zapewniająca jego przestrzeganie to mechanizm kontrolny (system kontroli wewnętrznej). Mechanizmy kontrolne pilnują pilnujących. Szczególną kategorią są kluczowe mechanizmy kontrolne. Jeśli one zawiodą, cele systemu mogą nie zostać osiągnięte. Muszą one być przypisane co najmniej do procesów istotnych, monitorowane z odpowiednią częstotliwością i objęte audytem.
Czym jest matryca funkcji kontroli?
Matryca funkcji kontroli to dokument (zwykle tabela), który wiąże cele ogólne i szczegółowe systemu kontroli wewnętrznej z procesami istotnymi banku, kluczowymi mechanizmami kontrolnymi i przypisanym im niezależnym monitorowaniem. Matrycę prowadzi wyznaczona komórka drugiej linii, a za jej aktualność odpowiadają wskazani z nazwiska pracownicy w poszczególnych jednostkach banku, którzy mają obowiązek bez zwłoki zgłaszać do niej każdą zmianę. Banki spółdzielcze w systemie ochrony mogą poprzestać na matrycy uproszczonej.
Matryca to centrum operacyjne całego systemu i pierwszy dokument, o który poprosi audytor albo inspekcja KNF. Ten jeden dokument dowodzi, że bank wie, co i jak kontroluje i kto to sprawdza.
Więcej o MFK przeczytasz w naszym artykule: Matryca kontroli wewnętrznej – narzędzie, które robi różnicę
Jak monitorować i testować mechanizmy?
Niezależne monitorowanie mechanizmów kontrolnych ma dwie metody i dwa kierunki. Weryfikacja bieżąca odbywa się przed rozpoczęciem lub w trakcie czynności (np. zatwierdzenie operacji przez przełożonego), testowanie zaś po jej zakończeniu, na wybranej próbie i z udokumentowanym wynikiem. Monitorowanie poziome toczy się w ramach tej samej linii, pionowe oznacza sprawdzanie pierwszej linii przez drugą.
W procesach istotnych najważniejsze jest pionowe testowanie kluczowych mechanizmów, przy czym także w monitorowaniu poziomym obowiązuje zasada, że nikt nie monitoruje własnej pracy. Testowanie wymaga regulacji wewnętrznych (plan, odpowiedzialne komórki, zakres, częstotliwość, dobór próby), a każdy test zostawia dowody kontroli: podpisy, raporty itp. Czego nie udokumentowano, tego równie dobrze mogło nie być.
Raportowanie i nadzór nad systemem kontroli, czyli co słyszy zarząd?
Wykryte nieprawidłowości podlegają kategoryzacji (przynajmniej na znaczące i krytyczne) i mają określone ścieżki eskalacji. Krytyczne trafiają niezwłocznie do zarządu, a wykryte przez audyt także do rady nadzorczej. Regularnie raportowane są wyniki testowania pionowego wraz ze statusem środków naprawczych. Komórka ds. zgodności co kwartał informuje o ryzyku braku zgodności, a audyt co najmniej raz na pół roku o realizacji planu.
Całość spina coroczna ocena adekwatności i skuteczności systemu przez radę nadzorczą, oparta na informacjach zarządu, raportach z audytów i komórki ds. zgodności, ustaleniach biegłego rewidenta i wynikach inspekcji KNF. Każdy bank publikuje też opis swojego systemu kontroli wewnętrznej, zwykle na stronie internetowej.
Łatwo zalecić, trudniej wdrożyć: najczęstsze wyzwania
Po ośmiu latach Rekomendację H formalnie wdrożyły wszystkie banki, ale praktycy oceniają jakość wdrożeń jako nierówną. Komórki compliance bywają na papierze niezależne, a w praktyce mają zbyt mało zasobów, by realnie testować pierwszą linię. Mniejsze banki z trudem obsadzają trzy linie bez konfliktu ról. Wyzwaniem jest też ciągłość: matrycę, dowody testowania i kaskadę raportów trzeba utrzymywać na bieżąco, a nie odhaczać raz do roku, co bywa problematyczne przy ograniczonej liczbie pracowników.
Wreszcie: Rekomendacja powstała przed erą narzędzi GRC i milczy o platformach GRC, automatyzacji, sztucznej inteligencji czy DORA. Przełożenie oczekiwań z 2017 roku na realia technologiczne 2026 roku pozostaje zadaniem samych banków.
Z arkuszy do systemu: jak technologia GRC wspiera zgodność z Rekomendacją H?
Rekomendacja H nie nakazuje stosowania żadnego narzędzia, ale jej wymagania odpowiadają właśnie temu, do czego stworzono oprogramowanie GRC (Governance, Risk, and Compliance – ład korporacyjny, zarządzanie ryzykiem i zgodność). Matryca staje się w nim centralnym rejestrem z właścicielami i historią wersji, testy mają zaplanowane przepływy pracy z dowodami, a eskalacja rusza automatycznie według kategorii. Raporty kwartalne i roczne powstają z tych samych danych, a ślad audytowy zapisuje się sam.
Tymczasem matryca w Excelu szybko traci aktualność, bo nikt nie wymusza aktualizacji, nie ma historii zmian ani automatycznej eskalacji. Platforma do zarządzania zgodnością czyni obowiązek aktualizacji egzekwowalnym. Oprogramowanie GRC wypełnia też lukę wytykaną przez praktyków: asystent AI potrafi streścić zmiany regulacyjne, przygotować projekt opisu mechanizmu i zasygnalizować anomalie w wynikach testów. Decyzje podejmuje człowiek, ale papierologią zajmuje się maszyna.
Dobre praktyki na koniec: jak zbudować skuteczny system kontroli wewnętrznej?
Zacznij od procesów istotnych, a nie od wszystkiego naraz – to na nich najbardziej koncentruje się KNF i to one przesądzają o realizacji celów systemu. Definiuj kluczowe mechanizmy oszczędnie: jeśli wszystko jest kluczowe, to nic nie jest. Daj komórce ds. compliance realne zasoby i realną ścieżkę raportowania – niezależność na papierze niewiele znaczy, jeśli zespół jest zbyt mały, by testować pierwszą linię, a jego szef nie ma bezpośredniego dojścia do zarządu i rady nadzorczej. Traktuj matrycę jak żywy dokument z konkretnymi właścicielami aktualizacji: każda zmiana procesu lub mechanizmu powinna być zgłaszana bez zwłoki przez konkretną, wskazaną imiennie osobę. Zautomatyzuj zbieranie dowodów, zanim dodasz kolejne kontrole – bez podpisów, potwierdzeń i raportów test dla nadzorcy po prostu nie istnieje, a ręczne gromadzenie tych śladów przy każdym cyklu testowania szybko staje się wąskim gardłem. Coroczną ocenę rady nadzorczej traktuj jak termin, który dyscyplinuje całoroczne działania: lepiej pracować pod ten przegląd przez cały rok, niż nadrabiać wszystko na kilka tygodni przed nim.